
7.3 Active Directory erişimi
Administration → Users sayfasındaki Active Directory access kartı, hangi AD gruplarının ve tek tek AD kullanıcılarının hangi rolle oturum açabileceğini belirler. Kart, bir dizin etkinleştirildikten sonra görünür (bölüm 6.5).
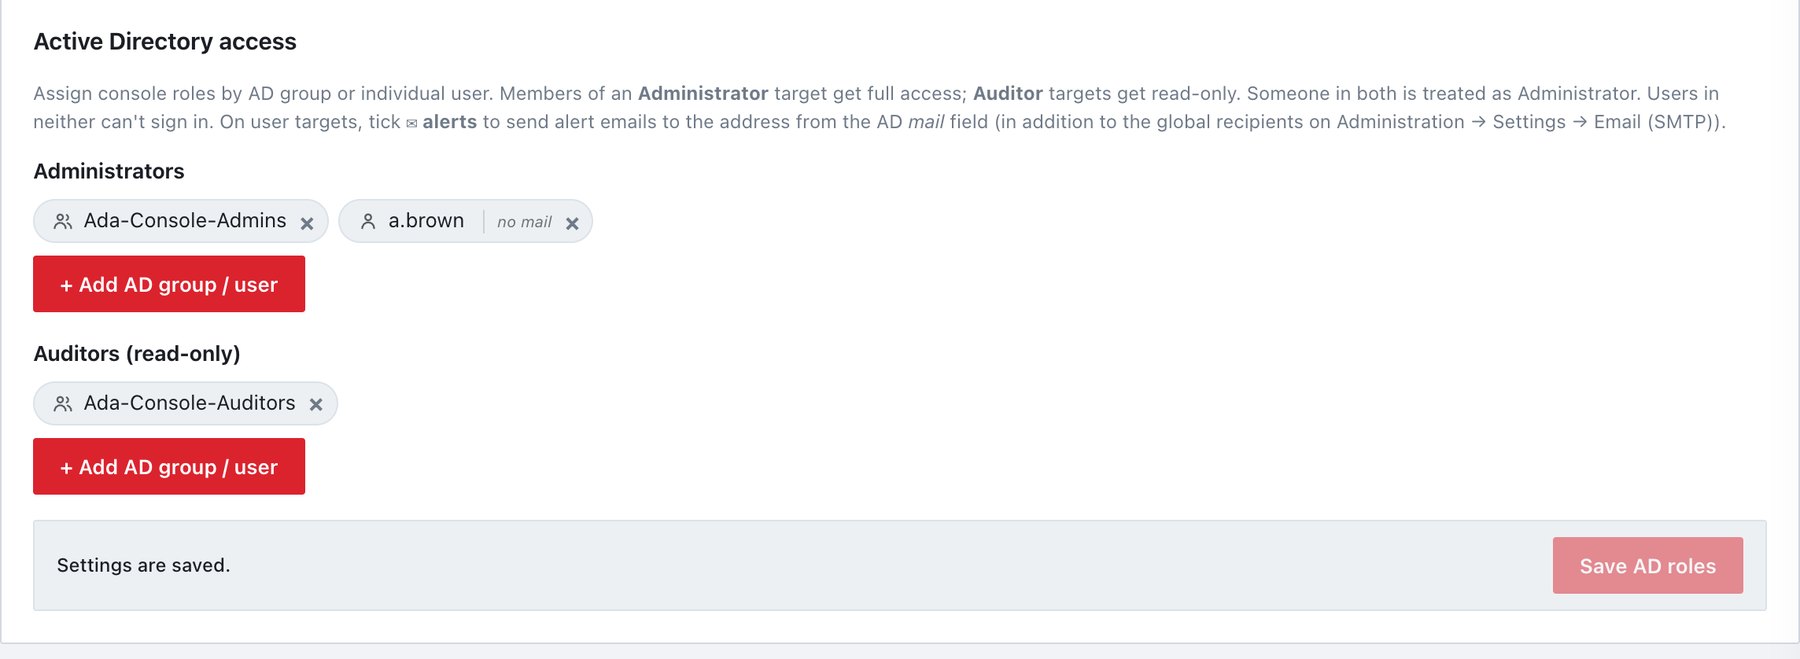
Kartta neler gösterilir
İki liste vardır: Administrators ve Auditors (read-only). Her giriş, tür simgesi (grup veya kullanıcı) ve adıyla bir etikettir (chip); üzerine gelindiğinde SID (ve kullanıcıysa e-posta adresi) gösterilir. Kullanıcı girişlerinde bir ✉ alerts onay kutusu bulunur; AD hesabında mail özniteliği yoksa no mail yazar. × bir girişi onaydan sonra kaldırır. Alttaki çubukta You have unsaved settings changes. veya Settings are saved. ifadesi ile Save AD roles düğmesi bulunur.
Rol atama
- Administrators altında + Add AD group / user’a tıklayın.
- Search AD groups and users… (e.g. Domain Users) alanına adın bir bölümünü yazın. Sonuçlar (etki alanı başına en çok 25) adı, hesap adını ve birden fazla etki alanı varsa etki alanını gösterir. Eklemek için bir sonuca tıklayın; eklenen girişler ✓ added ile işaretlenir.
- Done’a tıklayın.
- Aynı adımları Auditors (read-only) altında tekrarlayın.
- Kullanıcı girişlerinde, ilgili kişinin uyarı e-postası alması gerekiyorsa ✉ alerts kutusunu işaretleyin.
- Save AD roles’e tıklayın. İleti Saved. AD role assignments updated. şeklindedir.
Arama başarısız olursa neden gösterilir (örneğin Directory search failed: Domain controller unreachable…); “No matches.” yalnız dizin boş yanıt verdiğinde görünür.
Atamalar nasıl değerlendirilir
- Girişler SID ile saklanır; bu nedenle AD’de bir grubu yeniden adlandırmak atamayı bozmaz.
- Bir kullanıcı bir girişle kendi SID’i, birincil grubu veya doğrudan ya da iç içe gruplar aracılığıyla üye olduğu herhangi bir grup üzerinden eşleşir.
- Administrator, Auditor’dan önceliklidir. İki listeyle de eşleşmeyen kullanıcı oturum açarken reddedilir.
- Atamalar her AD oturum açışında okunur. Zaten oturum açmış bir AD kullanıcısı, oturum sona erene (azami oturum süresi, bölüm 6.8) veya kullanıcı oturumu kapatana kadar o oturumun rolünü korur; birini buradan kaldırmak açık oturumu sonlandırmaz.
AD kullanıcıları için uyarı e-postaları
✉ alerts işareti, kullanıcı eklendiği sırada alınan mail adresini, Settings → Email (SMTP) altındaki varsayılan listeye ek olarak uyarı alıcılarına ekler. Değişmiş bir AD adresini almak için kullanıcıyı kaldırıp yeniden ekleyin. Gruplarda ✉ işareti yoktur; uyarıları yalnız tek tek kullanıcılar alabilir.
AD kapatıldığında
Dizin devre dışıyken atamalar hâlâ duruyorsa kart bir inactive rozeti ve bu atamalarla kimsenin oturum açamayacağı uyarısını gösterir. Yalnız kaldırma yapılabilir (arama ve ✉ kutusu yoktur) ve düğmede Save removals yazar. Dizin yapılandırması ancak tüm atamalar kaldırılıp kaydedildikten sonra silinebilir (bölüm 6.5).
Değişiklikler, önceki ve sonraki yönetici ve denetçi hedef
sayılarıyla birlikte directory_config_changed kaydını
yazar.