
15.5 Uyarılar
Reports → Alerts, uyarı e-postasını neyin göndereceğini belirler. Uyarıların nereye gideceği başka yerde yapılandırılır:
| Kanal | Yapılandırıldığı yer | Bu sayfayla ilişkisi |
|---|---|---|
| E-posta | Administration → Settings → Email (SMTP sunucusu, gönderen, varsayılan alıcılar) | Yalnızca burada etkinleştirilen tetikleyiciler ve kurallar için gönderilir. |
| Syslog / SIEM (CEF veya RFC 3164) | Administration → Settings → Syslog | Bu sayfadan bağımsızdır. Her denetim olayı (ve container status, audit chain broken, agent offline, agent online sistem olayları), bir uyarı tetikleyicisinin açık olup olmadığından bağımsız olarak, kapsamı (All logs / Selected events) o olayı içeren her etkin syslog sunucusuna iletilir. |
| Kişisel uyarı e-postaları | Account (kullanıcı menüsü) ve Administration → Users | Abone olan kullanıcılar aynı uyarı e-postalarını alır. |
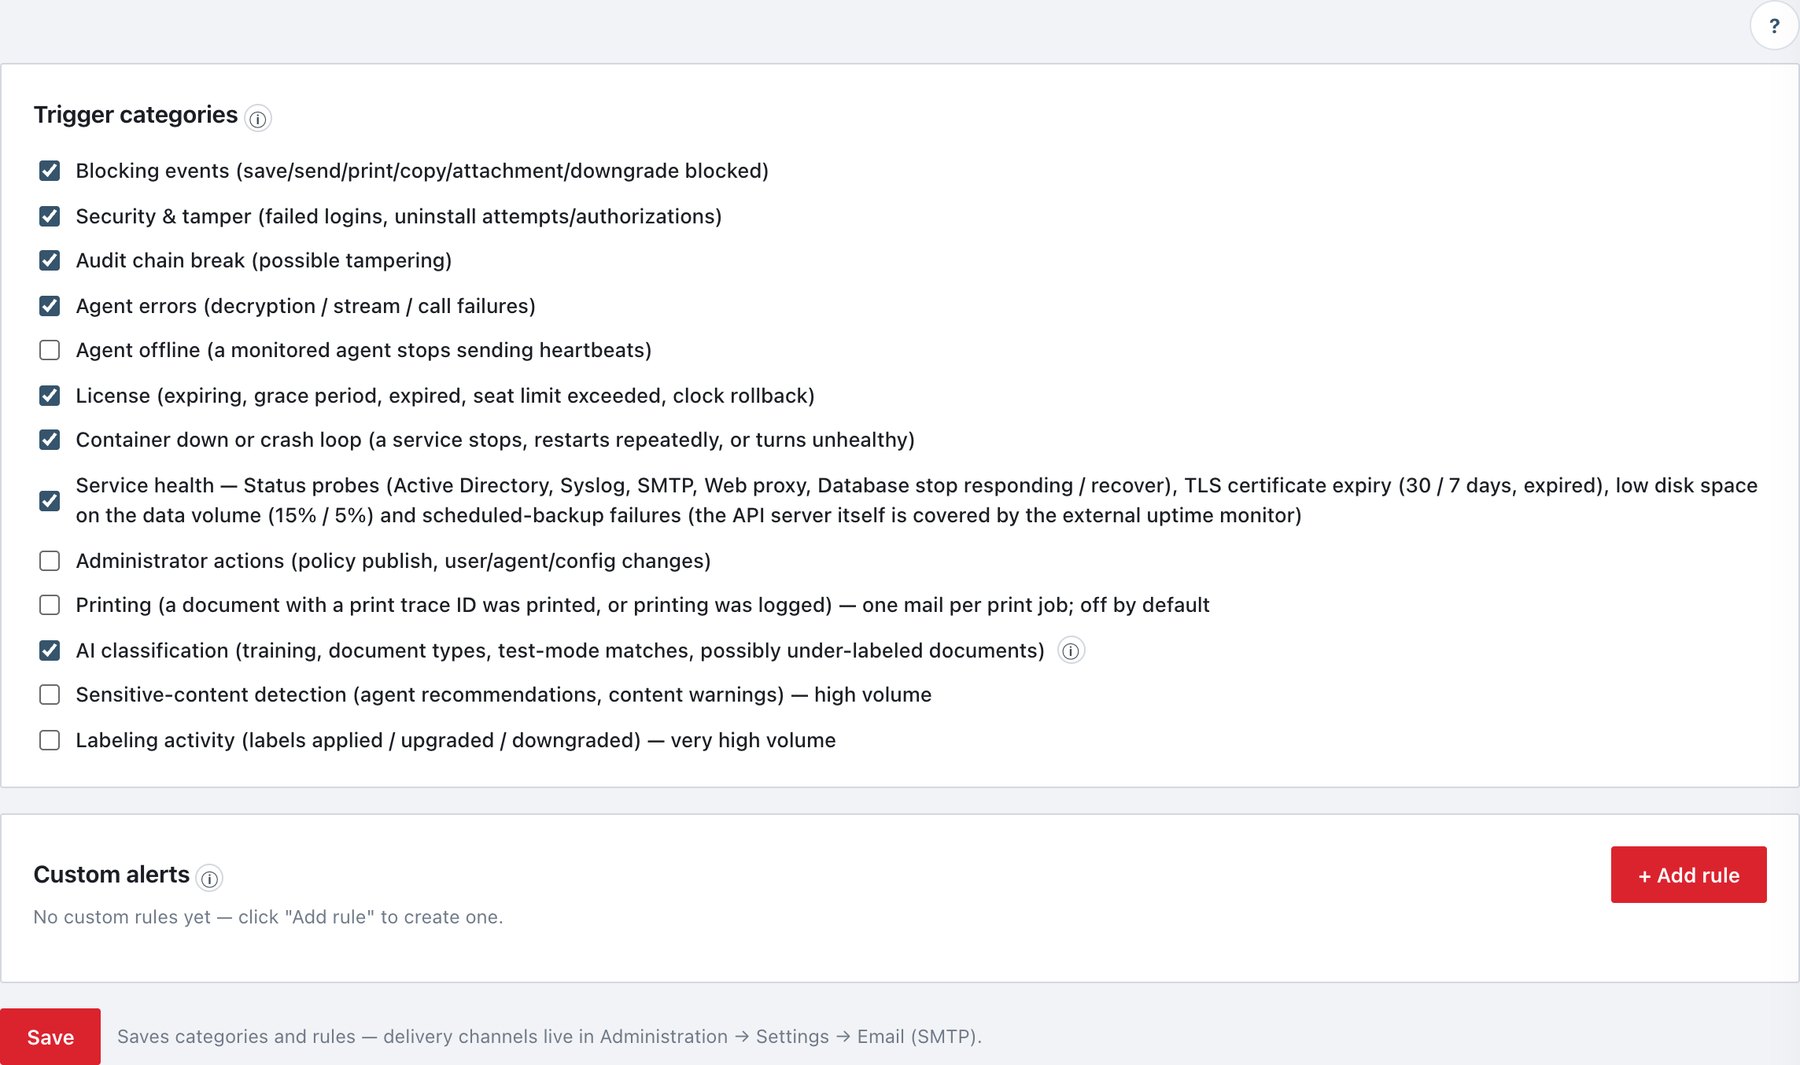
15.5.1 Tetikleyici kategorileri
| Onay kutusu (arayüz metni, kısaltılmış) | Olaylar | Varsayılan | E-posta önem düzeyi |
|---|---|---|---|
| Blocking events | Tüm engelleme olayları | Açık | warning |
| Security & tamper | Security kategorisindeki tüm olaylar | Açık | error |
| Audit chain break | Zincir doğrulaması başarısız oldu | Açık | critical |
| Agent errors | decryption_failed, streams_failed,
calls_failed, agent_command_failed |
Açık | error |
| Agent offline | Çevrimiçi olan bir ajan 180 sn boyunca sinyal (heartbeat) göndermeyi bırakır (30 sn’de bir denetlenir; durum geçişi başına bir e-posta, birlikte çevrimdışı olan tüm makineler listelenir) | Açık | warning |
| License | Süresi dolmak üzere, ek süre, süresi doldu, koltuk sınırı aşıldı, saat geri alındı, başka bir kuruluma bağlı, geçersiz | Açık | error (süresi doldu: critical) |
| Container down or crash loop | Bir sunucu konteyneri durur, art arda yeniden başlar veya sağlıksız duruma geçer; ayrıca düzeldiğinde | Açık | — |
| Service health | Active Directory, Syslog, SMTP, web vekil sunucusu, veritabanı yanıt vermeyi bırakır / düzelir; NTP saat kayması; TLS sertifikası bitişi (30 gün → warning, 7 gün → error, süresi doldu → critical); veri biriminde boş alan %15’in (warning) / %5’in (error) altında; zamanlanmış yedek hataları; Status sayfasından başarısız hizmet başlatma/yeniden başlatma | Açık | error; düzelme = notice |
| Administrator actions | Politika yayınlama, konsol kullanıcısı değişiklikleri, ajan komutları ve grup değişiklikleri, yapılandırma değişiklikleri (uyarılar, dizin, zaman, güvenlik), yedekler, lisans ve hizmet eylemleri | Kapalı | notice |
| Printing | print_traced, print_logged — yazdırma işi
başına bir e-posta |
Kapalı | notice |
| AI classification | Eğitim başarısız oldu (error) veya tamamlandı, belge türü oluşturuldu veya silindi (warning), test kipindeki bir kural eşleşti (kural başına takvim günü başına en fazla bir e-posta, günün sayısını taşır) ve etiketi düşük kalmış olabilecek belgeler (YZ, belgenin daha yüksek bir etiketi hak ettiğinden ≥ %90 emin) | Açık | metne bakın |
| Sensitive-content detection | Ajan önerileri, etiketsiz dosya bulguları, gösterilen / onaylanan / iptal edilen içerik uyarıları — yüksek hacim | Kapalı | notice |
| Labeling activity | Labeling kategorisindeki tüm olaylar — çok yüksek hacim | Kapalı | notice |
Kategori uyarısının konusu ADA Alert — <category>: <event name> biçimindedir. Hizmet sağlığı e-postalarının konusunda DOWN veya RECOVERED yazar (ADA Alert — Service health: SMTP · Email RECOVERED). E-postalar bir metin bölümü ve eşleşen denetim kaydının alanlarını içeren bir HTML kartı içerir.
Sertifika ve disk hatırlatmaları. Bir sertifika veya disk aynı kötü aralıkta kaldığı sürece uyarı en fazla günde bir kez yinelenir; aralık değişirse hemen uyarı verilir, normale dönüşte tek bir “resolved” e-postası gönderilir.
15.5.2 Özel uyarılar
Özel kurallar, yukarıdaki kategorilerden bağımsız olarak, tam olarak seçtiğiniz olaylarda ve/veya bir metin eşleşmesinde tetiklenir (kategorisi kapalı olsa bile kural tetiklenir).
- + Add rule’a tıklayın.
- Yan paneli doldurup Save’e tıklayın (bu yalnızca sayfa taslağını günceller).
- Kalıcı hâle getirmek için sayfanın altındaki Save’e tıklayın.
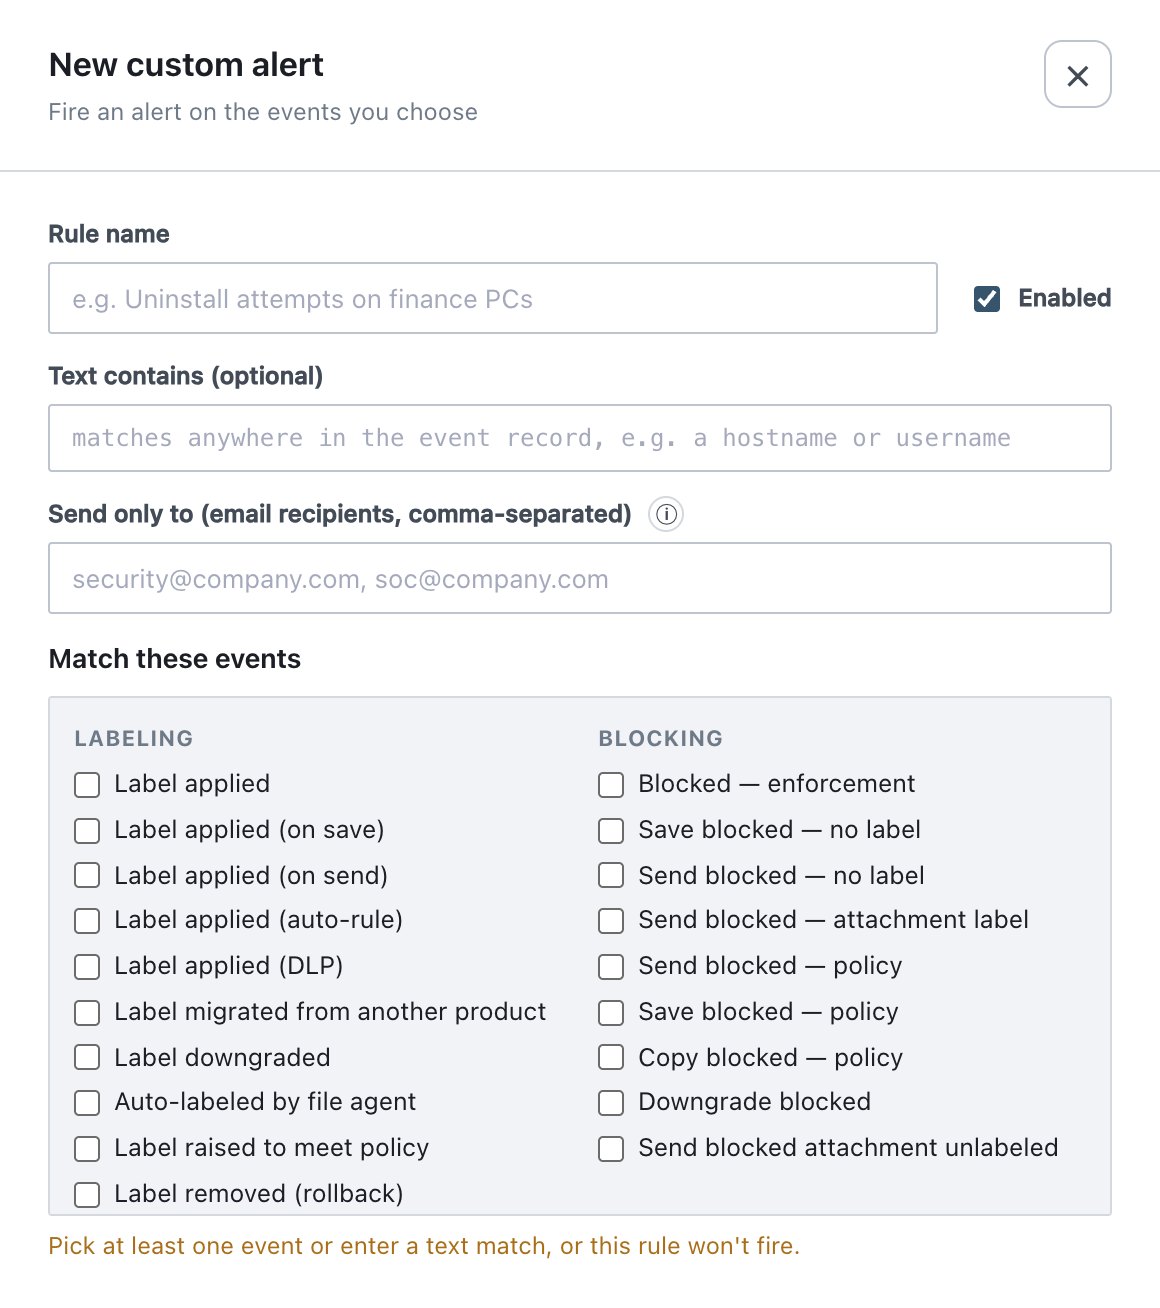
| Alan | İşlevi | Varsayılan / izin verilen değerler |
|---|---|---|
| Rule name | Listede ve e-posta konusunda gösterilen ad (ADA Alert — <rule name>). | boş (“Untitled rule”) |
| Enabled | Devre dışı bir kural hiçbir zaman tetiklenmez. Liste satırından da açılıp kapatılabilir. | Açık |
| Text contains (optional) | Denetim kaydının tamamında aranan, büyük/küçük harfe duyarsız alt dize (ör. bir ana makine adı veya kullanıcı adı). Tek başına kullanılabilir. | boş |
| Send only to | Yalnızca bu kurala ait e-posta adresleri; genel alıcıların yerini alır. Boş = Settings → Email altındaki genel alıcılar. Her iki durumda da aynı SMTP sunucusu kullanılır. | boş |
| Match these events | Gruplanmış olay onay kutuları: Labeling, Blocking, Detection, AI classification, Content warnings, Masking, Printing & screen watermark, Security & tamper, Agent errors, Administration, Agent operations, License, System. Seçilen olaylar kaldırılabilir çipler olarak görünür. | yok |
Bir kural, olay seçilen olaylardan biriyse (seçim yapılmışsa) ve kayıt metni içeriyorsa (metin ayarlanmışsa) eşleşir. İkisi de olmayan bir kural no criteria rozetini gösterir ve hiçbir zaman tetiklenmez. Tek bir olay birden fazla kuralı tetikleyebilir; her kural kendi e-postasını gönderir.
15.5.3 Kaydetme ve davranış
- Kategori anahtarları, kurallar ve kural anahtarları, alttaki Save düğmesine basılana kadar taslaktır. Save önce sunucu yapılandırmasını yeniden okur ve yalnızca tetikleyicileri ve kuralları değiştirir; böylece başka yerde düzenlenen SMTP ve syslog ayarlarının üzerine yazılmaz.
- Kaydetme
alert_config_changedyazar. Uyarı yapılandırması yapılandırma yedeklerinin bir parçasıdır (Alerts bölümü). - Fırtına koruması: önceki uyarıdan 3 saniyeden kısa süre sonra gönderilen bir kategori uyarısı düşürülür (Administration → System altındaki SMTP günlüğüne suppressed by storm protection satırı yazılır). Özel kurallar, zincir kırılması, konteyner, hizmet sağlığı, ajan çevrimdışı, sertifika, disk uyarıları ve error ya da daha yüksek önem düzeyindeki tüm kategori uyarıları bundan muaftır.
- Denetçiler sayfayı ve kural yan panelini açabilir, ancak hiçbir şeyi değiştiremez.