
6.8 Güvenlik
Administration → Settings → Security. Konsol güvenlik politikası: kilitleme, ağ kısıtlamaları, oturum açma bildirimi, yerel hesap kullanımı, parolanın yeniden onaylanması, oturumlar, yerel parola kuralları, ajan kaydı ve istemci tarafındaki iki kural. Eskiden üründe sabit olan davranışlar artık burada görünür ve ayarlanabilir.
Sayfa, üstteki düğmelerle seçilen dört gruba ayrılmıştır (tarayıcı başına hatırlanır): Sign-in & access, Sessions, Passwords, Agents & enforcement. Alttaki tek bir Save çubuğu tüm grupları birlikte kaydeder.
Sayfanın tamamına uygulanan kurallar
- Sınırlama: sunucu her değeri izin verilen aralığa zorlar. Konsol politikayı daha sıkı yapabilir, ancak yerleşik tabandan asla daha gevşek yapamaz (örneğin parolalar asla 8 karakterden kısa, oturumlar asla 24 saatten uzun olamaz). Save sonrasında saklanan değerler gösterilir; böylece sınırlanan bir değer hemen görülür.
- Boşta kalma zaman aşımı, eşzamanlı oturumlar, parola geçmişi, en uzun parola yaşı, bayat politika günleri ve gerekçe uzunluğu için 0 kapalı demektir.
- Varsayılanlar, ürünün eski sabit davranışını yeniden üretir; bu nedenle yükseltme, burada düzenleme yapana kadar hiçbir şeyi değiştirmez.
- Kaydetme her zaman parolanızı ister. 15 dakika içinde beş yanlış onay, o kullanıcı için 15 dakika boyunca yeni onayları engeller.
- Denetçiler sayfayı okuyabilir; kartlar kilitlidir ve Save çubuğu gizlidir.
- Denetim olayı
security_config_changed, değişen her bölümü eski ve yeni değerleriyle listeler.
Oturum açma ve erişim
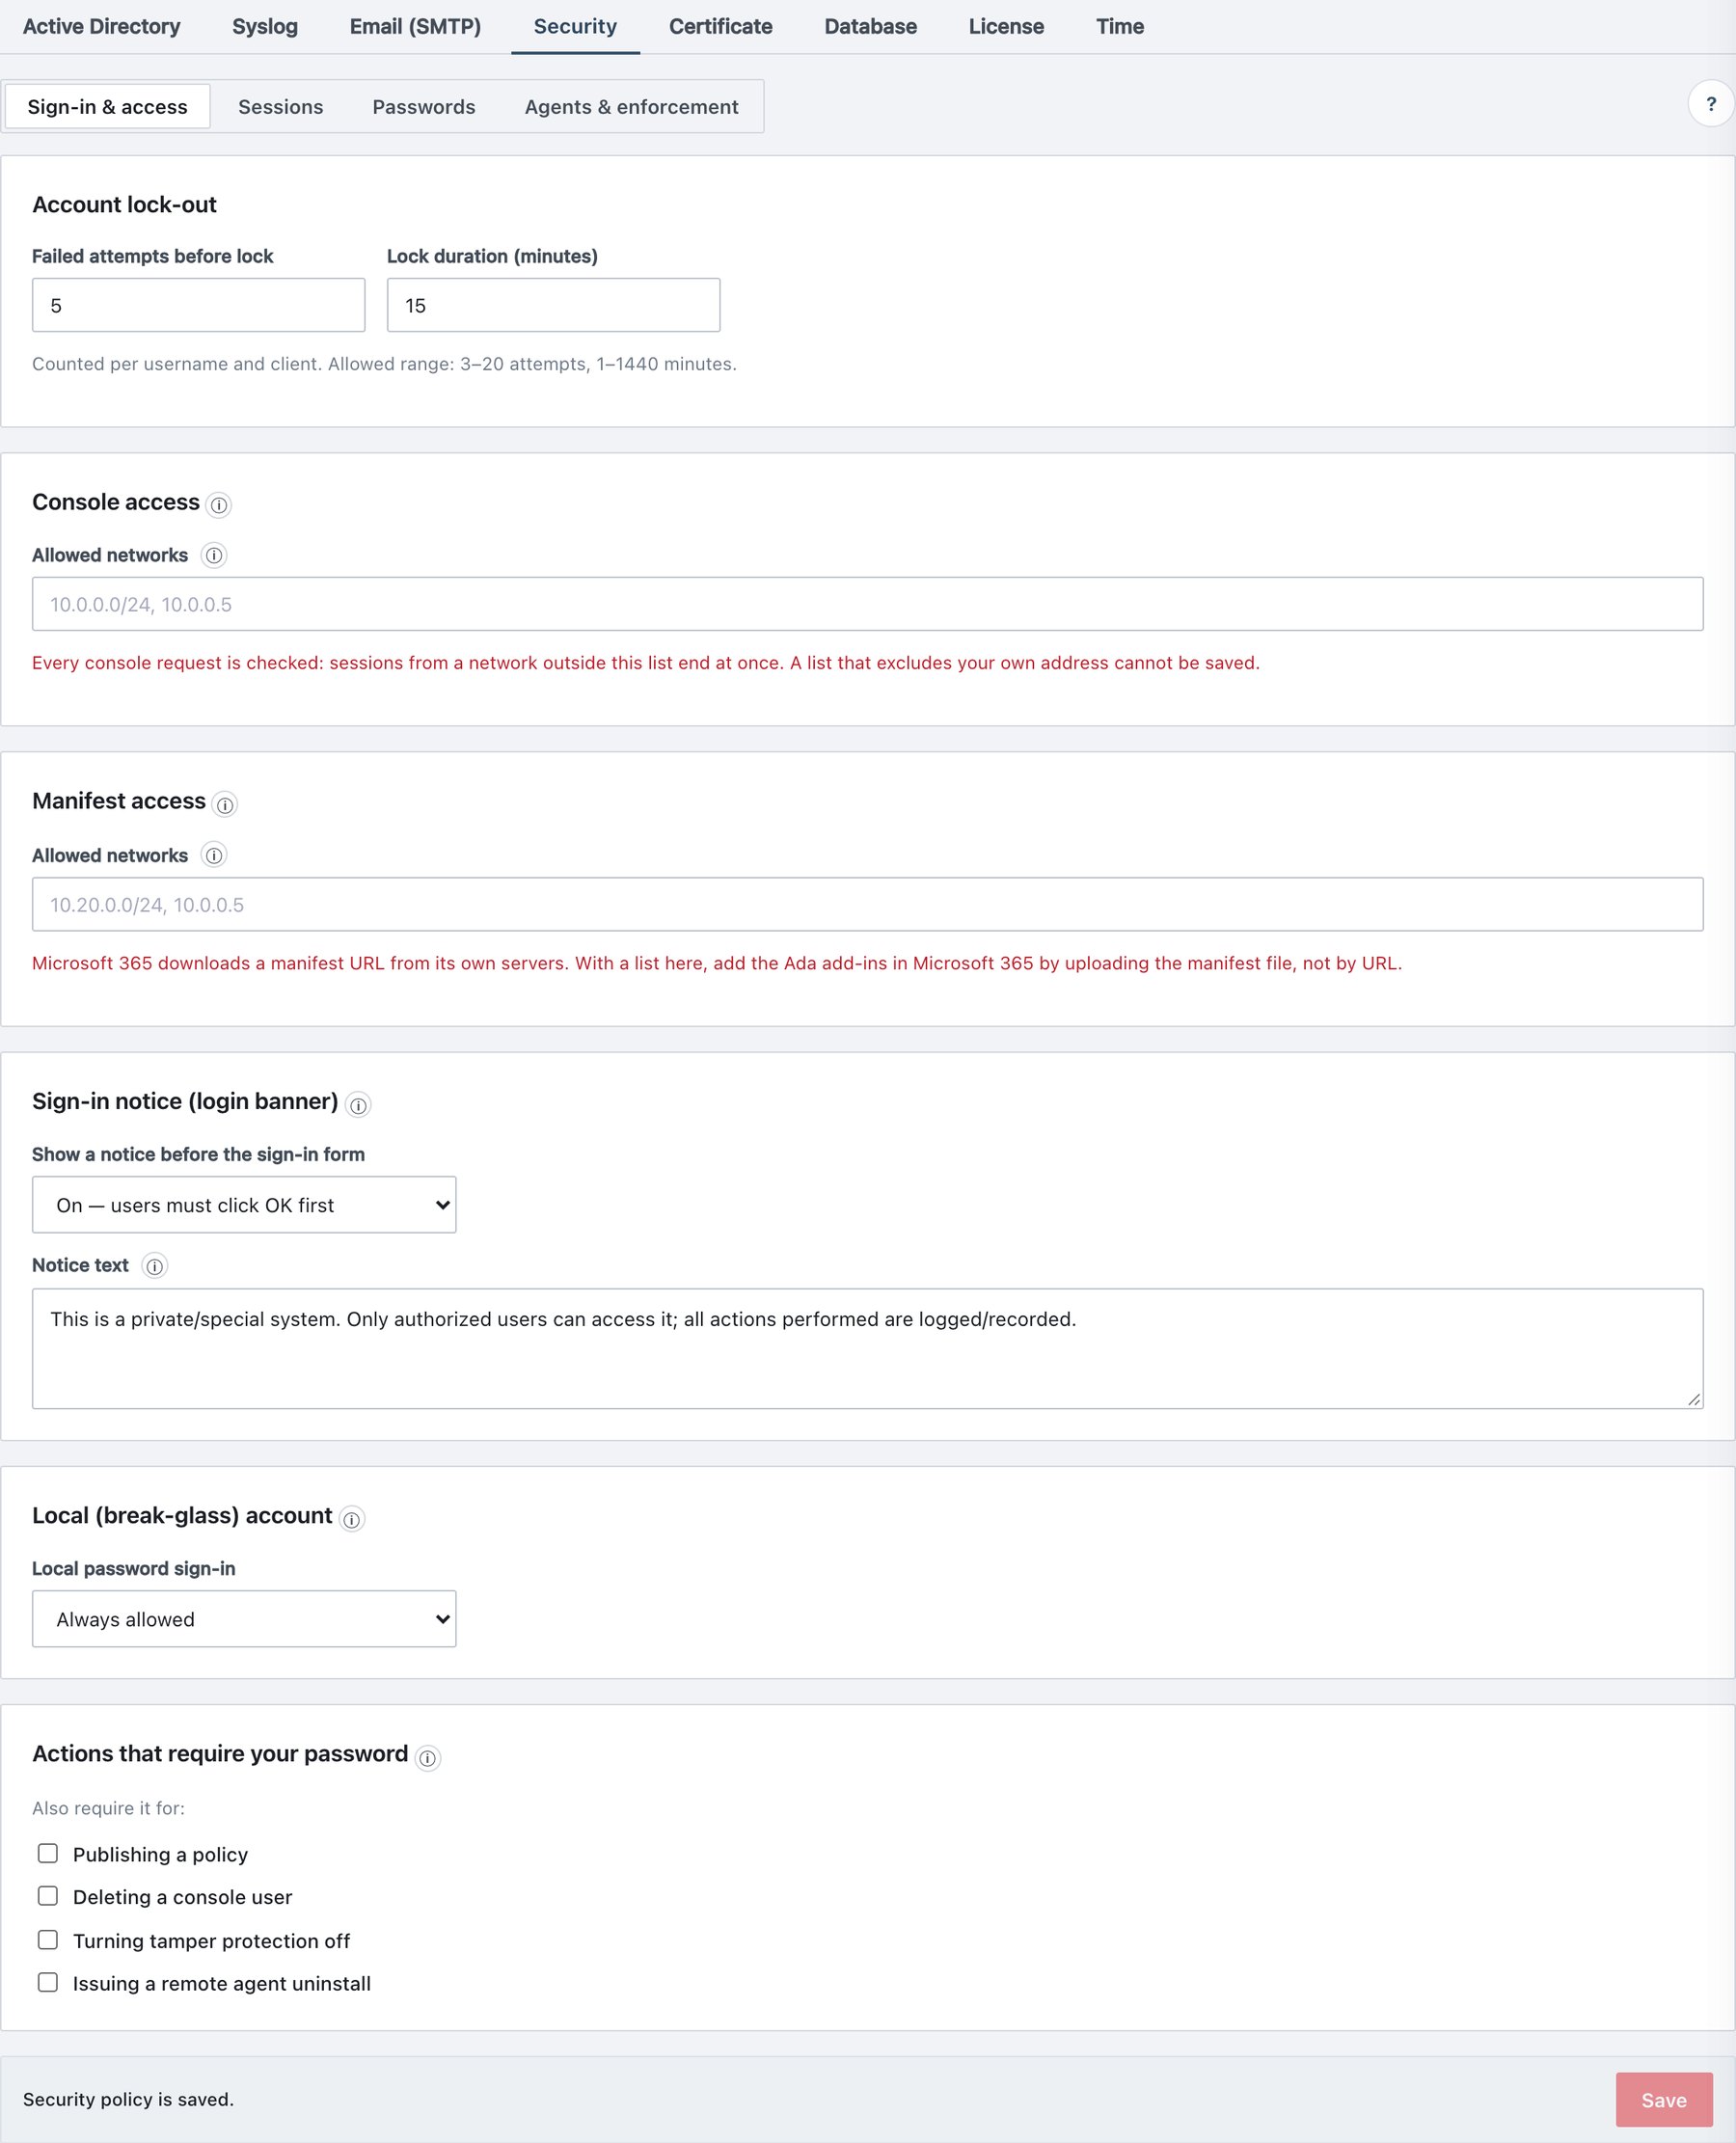
| Kart / alan | Ne yapar | Varsayılan / izin verilen değerler |
|---|---|---|
| Account lock-out → Failed attempts before lock | Hesap bu istemci için kilitlenmeden önceki başarısız oturum açma sayısı. | 5; 3–20. |
| Account lock-out → Lock duration (minutes) | Kilit süresi. | 15; 1–1440. |
| Console access → Allowed networks | Konsolu kullanmasına izin verilen ağlar. | Boş = kısıtlama yok. Virgülle ayrılmış IPv4 adresleri ve IPv4 CIDR aralıkları (diğer girdiler yalnızca birebir metin olarak eşleşir); en fazla 50 girdi. |
| Manifest access → Allowed networks | Office eklentisi manifestlerini (manifest-*.xml) 443
portundan indirmesine izin verilen ağlar. |
Boş = kısıtlama yok. IPv4 adresleri, IPv4 CIDR aralıkları veya IPv6 adresleri; en fazla 50. Geçersiz girdiler reddedilir. |
| Sign-in notice → Show a notice before the sign-in form | Form görünmeden önce kullanıcının OK ile onaylaması gereken “Yalnızca yetkili kullanım” bildirimi. | On — users must click OK first (varsayılan) / Off — go straight to the form. |
| Sign-in notice → Notice text | Bildirimin metni. | En fazla 2000 karakter. Boş bırakmak yerleşik cümleyi geri getirir. |
| Local (break-glass) account → Local password sign-in | AD yapılandırılmışken yerel hesapların oturum açıp açamayacağı. | Always allowed (varsayılan) / Only when Active Directory is unreachable. |
| Actions that require your password | Parolanın yeniden girilmesini gerektiren ek eylemler. | Hepsi kapalı: Publishing a policy, Deleting a console user, Turning tamper protection off, Issuing a remote agent uninstall. |
Ayrıntılar:
- Kilitleme, kullanıcı adı ve istemci adresi başına sayılır. Kilit, herhangi bir AD bağlantısından önce denetlenir; böylece kilitli bir istemci etki alanı denetleyicisini zorlayamaz (ve Ada üzerinden AD hesap kilitlemelerini tetikleyemez). Başarısız AD parolaları yerel parolalar gibi sayılır. Ayrıca oturum açma uç noktası adres başına hız sınırlamasına tabidir.
- Console access, yalnızca oturum açmada değil,
her konsol isteğinde denetlenir. Liste dışındaki bir
ağdan kullanılan oturum hemen sonlandırılır (olay
admin_session_ip_blocked) ve izin verilen bir ağdan yeniden oturum açılması gerekir. Bağlı olduğunuz adresi dışarıda bırakan bir liste kaydedilemez (Your current address (…) is not in the allow-list — saving it would end your session and lock you out.). Ajanlar, eklentiler ve istemci uç noktaları asla etkilenmez. - Manifest access, Ada eklenti panellerini etkilemez
(Office bunları kullanıcılar nerede olursa olsun yükler) ve Ada’nın
kendi sunucusunun her zaman erişimi vardır. Windows ve Mac’teki istemci
kurulumu bu manifestleri indirir; bu nedenle kurulumun çalıştığı her ağı
ekleyin. Engellenen indirmeler, adres başına günde bir kez denetim
kaydına yazılır (
manifest_ip_blocked). Microsoft 365, manifest URL’sini Microsoft’un kendi sunucularından çeker: burada bir liste varsa, eklentileri Microsoft 365’e URL ile değil, manifest dosyasını yükleyerek ekleyin. - Sign-in notice: yerleşik metin İngilizce değildir. Kullanıcılarınız İngilizce okuyorsa kendi metninizi girin.
- Only when Active Directory is unreachable, DC yanıt verirken yerel hesapları reddeder (Local accounts can sign in only while Active Directory is unreachable — sign in with your directory account.). DC’ye erişilemediğinde yerel hesaplar çalışır; böylece kendinizi asla dışarıda bırakamazsınız. Bilerek “hiçbir zaman” seçeneği yoktur. AD devre dışıyken ayarın hiçbir etkisi yoktur.
- İşaretlerden bağımsız olarak her zaman gereklidir: bu güvenlik politikasını kaydetme, yedekten geri yükleme, yapılandırma dışa ve içe aktarma, tam yedek indirme, zamanlanmış yedek anahtarını oluşturma veya döndürme, denetim kaydı temizleme, lisans yükleme, istemci sertifikası yükleme veya içe aktarma ve API ya da web hizmetini yeniden başlatma. Bir işaret konulduğunda sunucu ek eylemi parolanız olmadan reddeder; konsol parolayı sorar.
- AD yöneticileri AD parolalarıyla onaylar; bu da DC’yi gerektirir. Dizin kesintisi sırasında bu eylemler için yerel bir yönetici kullanın.
Oturumlar
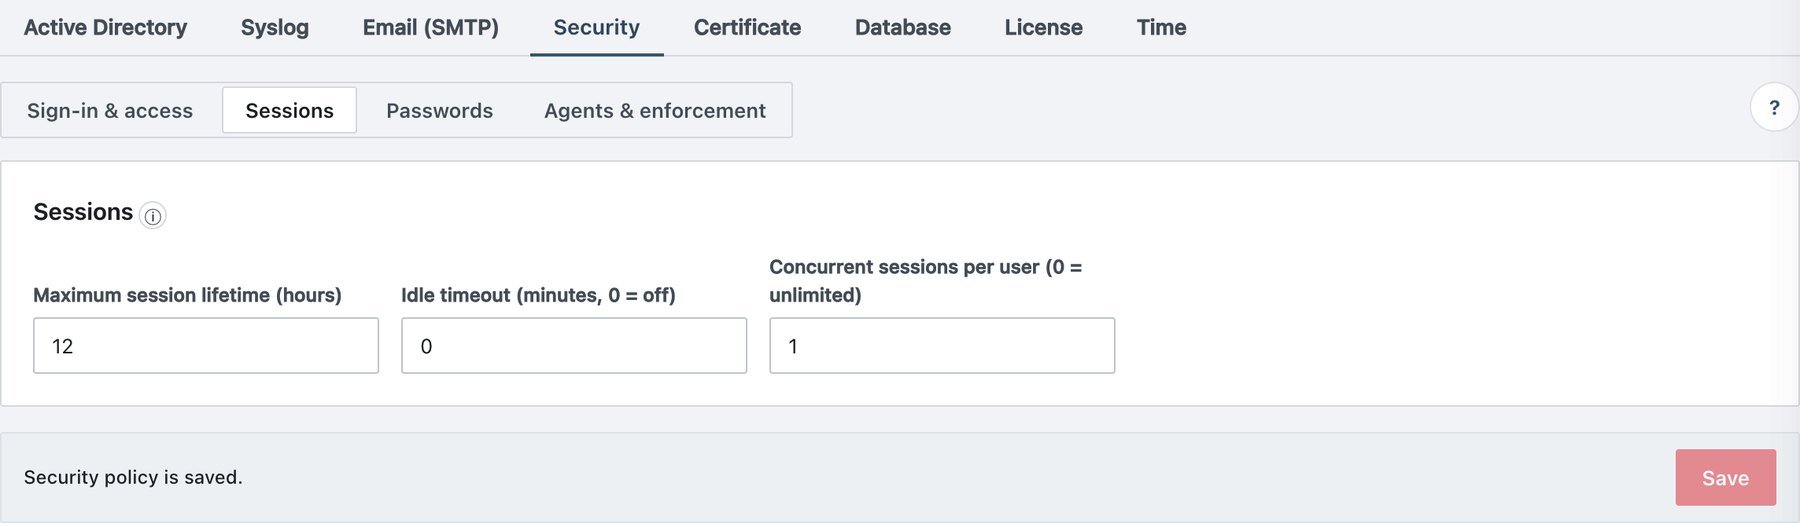
| Alan | Ne yapar | Varsayılan / izin verilen değerler |
|---|---|---|
| Maximum session lifetime (hours) | Yerel veya AD konsol oturumunun mutlak ömrü. | 12; 1–24. |
| Idle timeout (minutes, 0 = off) | Bu süre boyunca hiç istek yapmamış oturumu sonlandırır. | 0 (kapalı); 5–480 (1–4, 5’e yükseltilir). |
| Concurrent sessions per user (0 = unlimited) | Bir kullanıcının tutabileceği oturum sayısı. | 0; 1–20. |
- Eşzamanlı oturum sınırına ulaşıldığında o kullanıcının en eski oturumu kapatılır; yeni bir oturum açma asla reddedilmez.
- Bir konsol sayfası açıkken sayaçları her dakika yeniler ve bu istekler etkinlik sayılır. Bu nedenle boşta kalma zaman aşımı, sekmesi kapatılmış veya bilgisayarı uykuya geçmiş oturumları sonlandırır; açık ancak başında kimse olmayan bir sekmeyi sonlandırmaz.
- Oturumlar sunucu belleğinde tutulur. API hizmetini yeniden başlatmak herkesin oturumunu kapatır.
Parolalar
Yerel konsol parolaları için kurallar. AD hesapları etki alanının politikasına uyar.
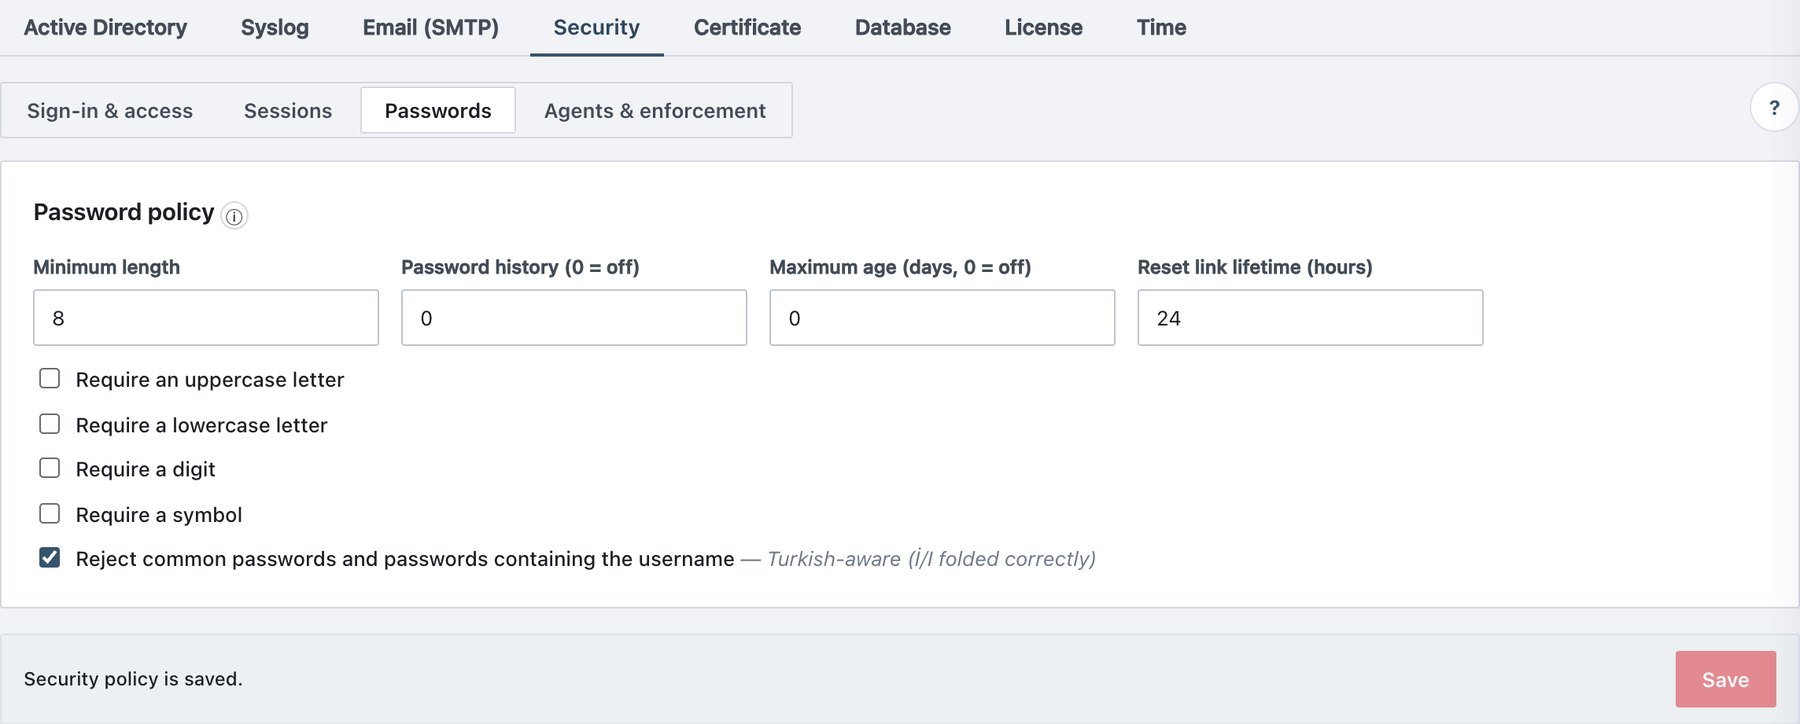
| Alan | Ne yapar | Varsayılan / izin verilen değerler |
|---|---|---|
| Minimum length | İzin verilen en kısa parola. | 8; 8–64. |
| Password history (0 = off) | Son N parola yeniden kullanılamaz. | 0; 1–24. |
| Maximum age (days, 0 = off) | Parola süre dolumu. | 0; 30–365 (1–29, 30’a yükseltilir). |
| Reset link lifetime (hours) | Parola belirleme ve sıfırlama bağlantılarının geçerlilik süresi. | 24; 1–168. |
| Require an uppercase letter | Herhangi bir Unicode büyük harf. | Kapalı. |
| Require a lowercase letter | Herhangi bir Unicode küçük harf. | Kapalı. |
| Require a digit | Herhangi bir rakam. | Kapalı. |
| Require a symbol | Harf veya rakam olmayan herhangi bir karakter. | Kapalı. |
| Reject common passwords and passwords containing the username | Yerleşik bir yaygın parola listesini ve kullanıcı adını içeren her parolayı engeller (kullanıcı adı 3+ karakterse). Büyük/küçük harf dönüşümü noktalı/noktasız I’yı doğru işler. | Açık. |
- Kurallar bir parola belirlenirken uygulanır: parola belirleme/sıfırlama bağlantısı sayfasında, Account → Change Password’de ve zorunlu değişiklikte. Mevcut parolalar, Maximum age dışında yeniden denetlenmez.
- En kısa uzunluk ve karakter kuralları, parola sayfalarında kullanıcılara gösterilir.
- Maximum age ayarlıyken, parolası daha eski olan yerel kullanıcı oturum açtığında parola değiştirme ekranına gelir ve başka bir şey açılmadan önce yeni bir parola seçmelidir.
- Yeni bir Reset link lifetime değeri, sonradan verilen bağlantılara uygulanır.
Ajanlar ve zorlama
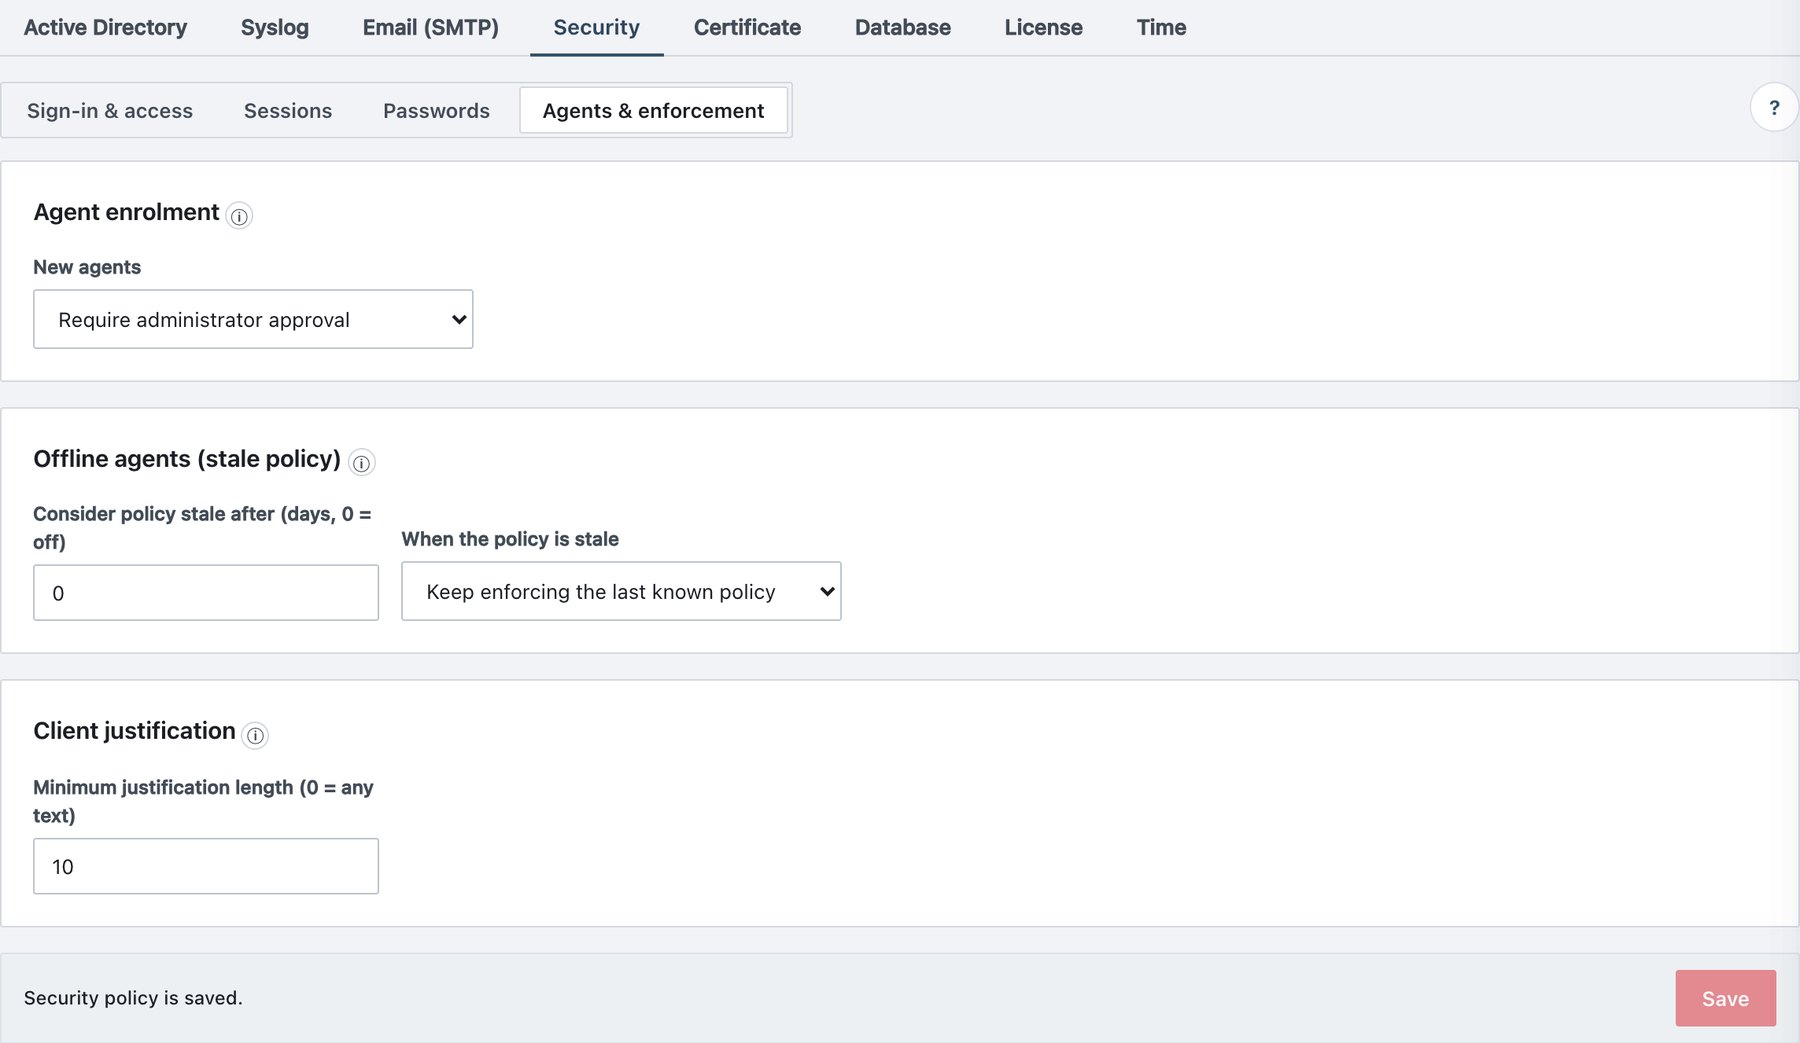
| Kart / alan | Ne yapar | Varsayılan / izin verilen değerler |
|---|---|---|
| Agent enrolment → New agents | Yeni kurulan bir ajanın otomatik olarak katılıp katılmayacağı. | Join automatically (a valid token is enough) (varsayılan) / Require administrator approval. |
| Offline agents (stale policy) → Consider policy stale after (days, 0 = off) | Sunucuya ulaşamadığı kaç günden sonra ajanın politikasını bayat sayacağı. | 0 (kapalı); 1–90. |
| Offline agents (stale policy) → When the policy is stale | Bayatken davranış. | Keep enforcing the last known policy (varsayılan) / Switch to the strictest restrictions (fail-closed). |
| Client justification → Minimum justification length (0 = any text) | Kullanıcının yazması gereken her gerekçenin en kısa uzunluğu. | 10; 5–500 (1–4, 5’e yükseltilir). 0, boş olmayan her metni kabul eder. |
- Kayıt: her ajan kurulum belirteciyle kaydolur ve
anahtara bağlı kendi sertifikasını alır (bir yıl; süre dolumundan 30 gün
önce otomatik yenilenir; bir yenileme kaçırıldıysa saklanan belirteçle
otomatik olarak yeniden kaydolur). Onay gerektiğinde yeni bir makine,
siz Agents sayfasında onaylayana kadar
pasif kalır (politika yok, komut yok); bu, çalınmış bir
kurulum belirtecini tek başına işe yaramaz kılar. Zaten kayıtlı ajanlar
etkilenmez. Onay
agent_approvedyazar. - Strictest şu anlama gelir: bayatken ajan kaydetme, gönderme ve yazdırmada etiket ister, etiketsiz ekleri engeller ve Outlook gönderme kipini Block olarak ayarlar. Keep enforcing, seyahat eden kullanıcılar için sürprizleri önler.
- Gerekçe, gereken her gerekçeye uygulanır: etiketin seviyesini düşürme, kopyalama/gönderme engelini geçersiz kılma ve gerekçe isteyen kural uyarıları.
- Bayat politika ve gerekçe ayarları imzalı politikanın içinde taşınır. Bir değişikliği kaydetmek politikayı otomatik olarak yeniden imzalar; ajanlar bunu bir sonraki eşitlemede alır. Bu ayarlar Windows’ta (Office eklentileri ve masaüstü sınıflandırıcı), macOS’ta ve Office web eklentilerinde 1.3.81 ve sonraki ajanlar tarafından uygulanır.