
6.5 Active Directory
Administration → Settings → Active Directory. Ada’yı LDAPS üzerinden Active Directory’ye bağlar. Bağlantı üç şey için kullanılır: AD hesaplarıyla konsola oturum açma, Groups ve Users seçicilerinde AD grup/kullanıcı/bilgisayarlarının canlı aranması ve her ajan makinesinde oturum açmış kullanıcının grup üyeliklerinin çözümlenmesi (politika grubu hedefleme).
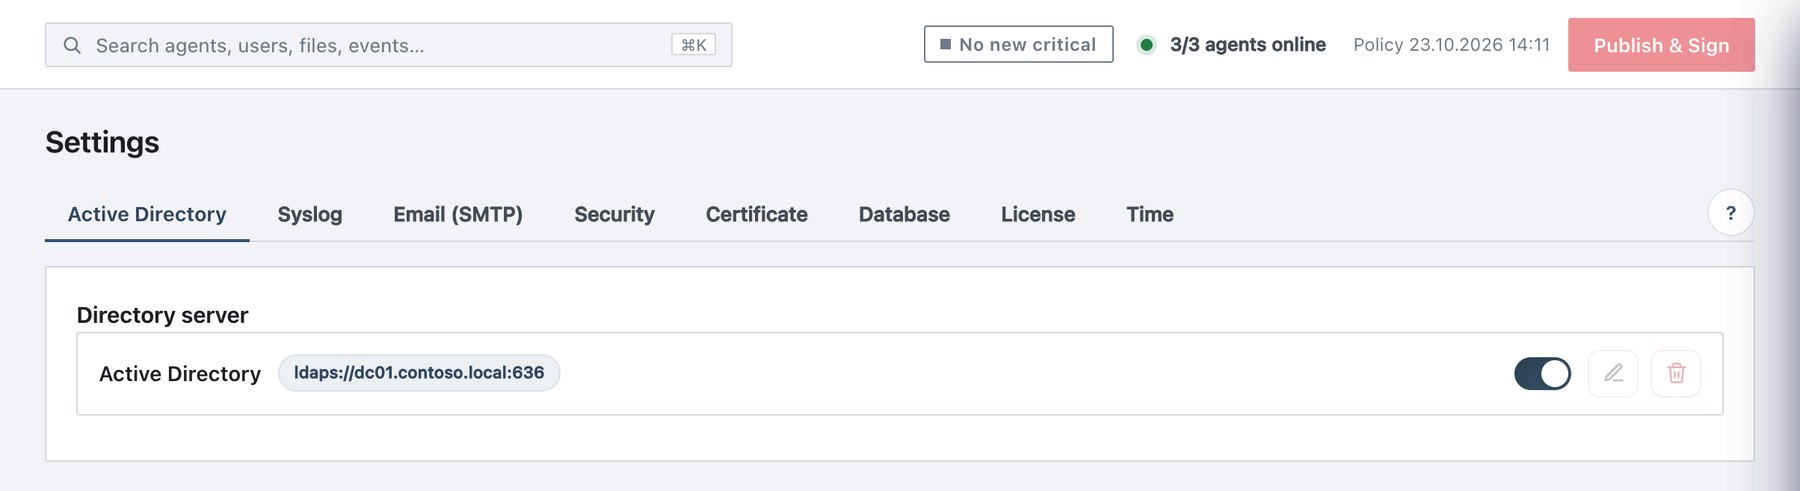
Sayfada görünenler
Directory server kartı en fazla bir dizin satırı içerir:
- Ad (Display name veya Active Directory sign-in).
- Birincil DC URL’sini gösteren bir rozet; ikincil DC ayarlıysa · +1 failover DC, ek etki alanları için · +N domains eklenir.
- Dizin kapalıyken bir disabled rozeti.
- Dizini hemen açan veya kapatan bir anahtar (saklanan parola ve sertifika korunur).
- Edit (kalem) ve Delete (çöp kutusu) simgeleri.
Yapılandırılmış dizin yokken kart No directory yet — click “Add server” to enable AD sign-in. iletisini ve bir + Add server düğmesini gösterir.
AD ile oturum açma nasıl çalışır
- Hizmet hesabı DC’ye bağlanır (bind) ve Base
DN alt ağacında,
{u}’nun kaçışlanmış kullanıcı adıyla değiştirildiği User search filter ile arama yapar. Tam olarak bir girdi eşleşmelidir; sıfır veya birden çok eşleşme başarısız oturum açma sayılır. - Ada, yazılan parolayla kullanıcı olarak bağlanır. Parolayı yalnızca DC doğrular; Ada parolayı asla saklamaz.
- Ada, kullanıcının iç içe grup üyeliklerini
(
LDAP_MATCHING_RULE_IN_CHAINkuralıyla tüm düzeyler), birincil grubunu (örneğin Domain Users) ve kullanıcının kendi SID’ini okur. - Bu SID’ler Administration → Users → Active Directory access altındaki rol atamalarıyla karşılaştırılır. Administrator, Auditor’a üstün gelir. Hiçbiriyle eşleşmeyen kullanıcı Your account is not authorized for the Ada console. iletisiyle reddedilir.
Bir AD kullanıcısının konsol oturumu, kullanıcı adı olarak kullanıcının UPN’sini taşır. Parola ve hesap politikası (süre dolumu, kilitleme) etki alanında kalır.
Dizini yapılandırma
- AD’de salt okunur bir hizmet hesabı oluşturun (örneğin
svc-ada-ldap). Bu hesap yalnızca kullanıcı ve grup arar. - Ada sunucusunun her DC’ye TCP 636 üzerinden erişebildiğinden ve DC’lerin bir LDAPS sertifikası olduğundan emin olun.
- + Add server’a (veya mevcut satırdaki kaleme) tıklayın.
- Aşağıdaki alanları doldurun. Enabled kutusunu işaretleyin: yeni bir dizin devre dışı başlar.
- Test connection’a tıklayın. Bildirilen hataları (DNS, güvenlik duvarı, sertifika, hizmet hesabı parolası) giderin.
- Save’e tıklayın. İleti Saved. Users can now sign in with their AD accounts. olur (etkin değilse AD ile oturum açmanın devre dışı kaldığını belirtir).
- Administration → Users → Active Directory access sayfasına gidin ve Administrator ile Auditor rollerini atayın (bölüm 7.3). O zamana kadar hiçbir AD kullanıcısı oturum açamaz.
- Doğrulamak için gizli bir tarayıcı penceresinde bir AD hesabıyla bir kez oturum açın.
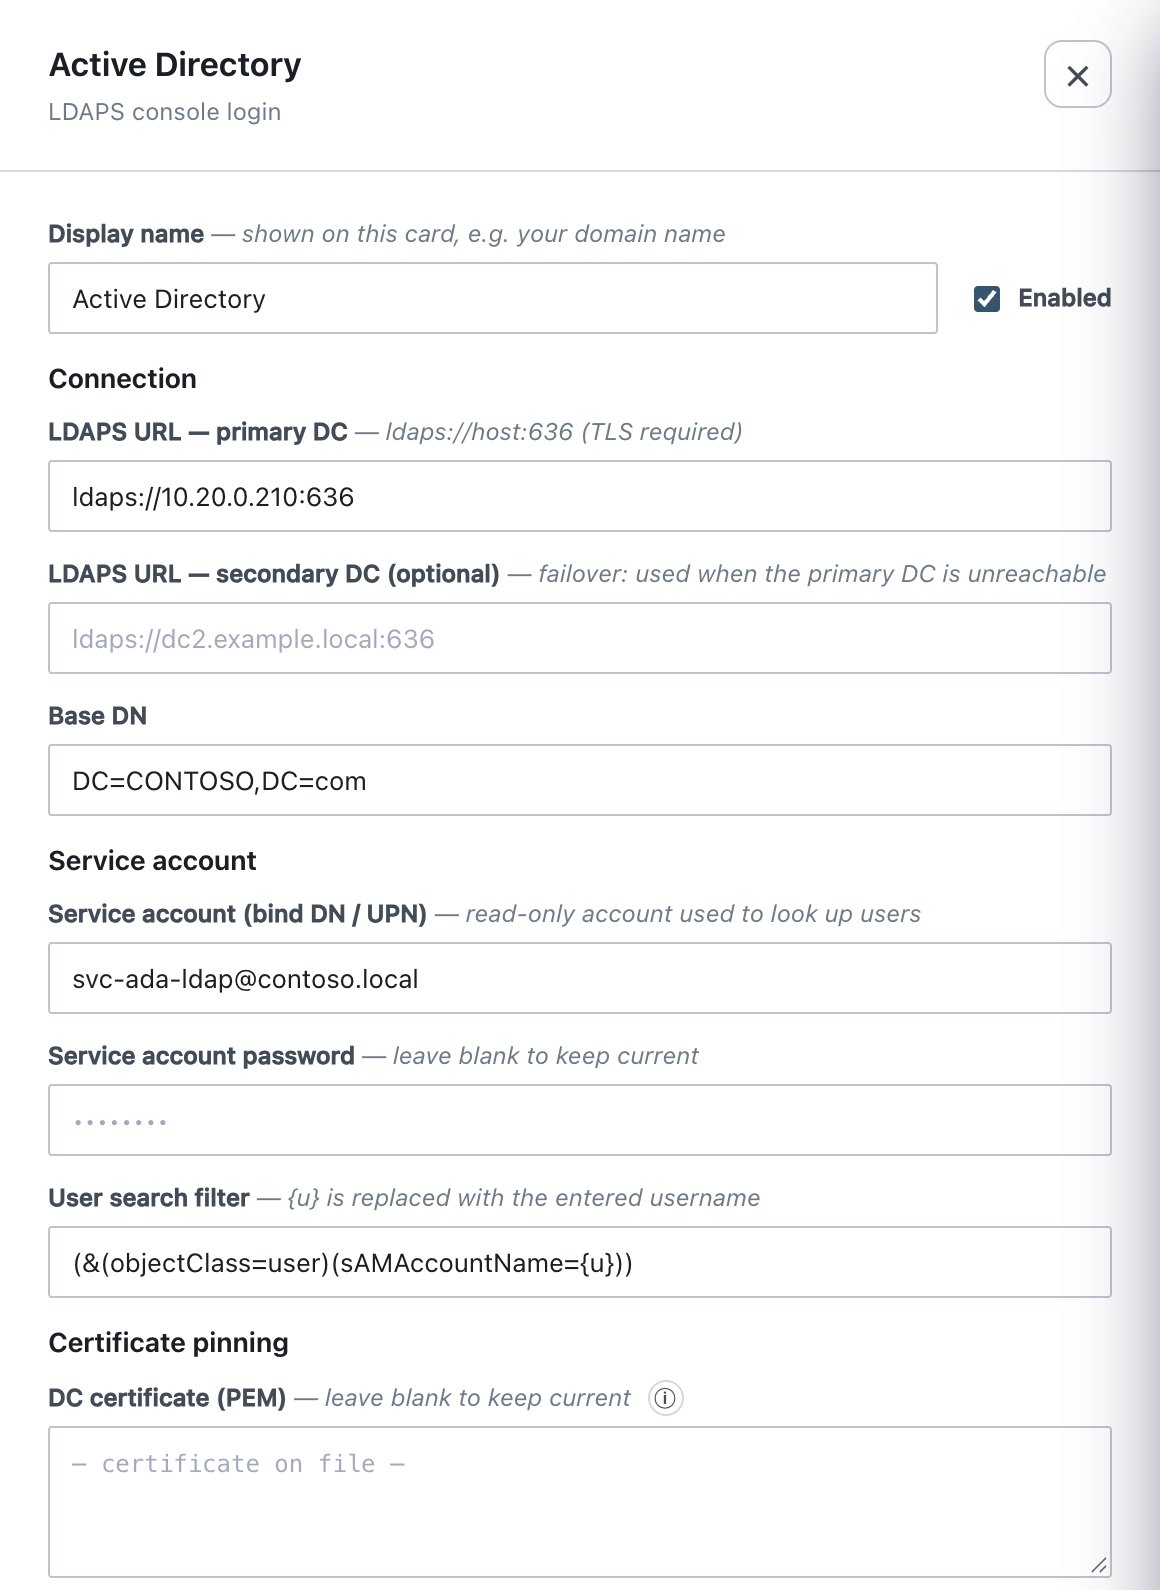
Alan başvurusu — varsayılan etki alanı
| Alan | Ne yapar | Varsayılan / izin verilen değerler |
|---|---|---|
| Display name | Kartta gösterilen ad. | Serbest metin. Boş = Active Directory sign-in. |
| Enabled | AD ile oturum açmayı, AD aramasını ve AD grup çözümlemesini açar. | Yeni dizinde işaretsiz. |
| LDAPS URL — primary DC | İlk başvurulan DC. | ldaps://host:636. Zorunlu. Etkinken
ldaps:// ile başlamalıdır; düz LDAP reddedilir. |
| LDAPS URL — secondary DC (optional) | Yük devretme DC’si; yalnızca birincile erişilemediğinde kullanılır. | ldaps://… |
| Base DN | Kullanıcı ve grupların arandığı alt ağaç. | ör. DC=contoso,DC=com. Zorunlu. |
| Service account (bind DN / UPN) | Arama için kullanılan salt okunur hesap. | UPN (svc-ada-ldap@contoso.com) veya tam DN.
Zorunlu. |
| Service account password | Hesabın parolası. | İlk seferde zorunlu; sonrasında leave blank to keep current (mevcut parolayı korumak için boş bırakın). Tarayıcıya asla geri gönderilmez. |
| User search filter | Oturum açan kullanıcıyı bulan LDAP süzgeci; {u} =
yazılan kullanıcı adı. |
Varsayılan
(&(objectClass=user)(sAMAccountName={u})). |
| DC certificate (PEM) | LDAPS için sabitlenmiş güven çapası. | İsteğe bağlı. Boş bırakmak saklanan sertifikayı korur (— certificate on file —). Bkz. Sertifika sabitleme. |
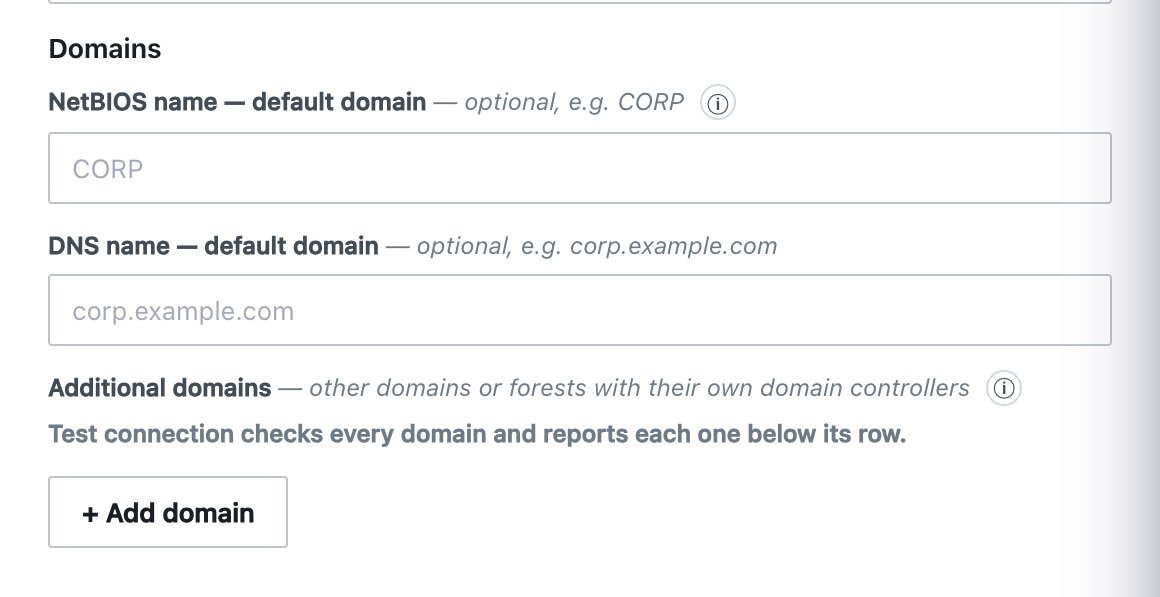
| NetBIOS name — default domain | Yukarıda tanımlanan etki alanının adı; makineleri ve
DOMAIN\user oturum açmalarını eşleştirmek için
kullanılır. |
İsteğe bağlı, ör. CONTOSO. Yalnızca ek etki alanları
varsa gerekir. |
| DNS name — default domain | O etki alanının DNS adı. | İsteğe bağlı, ör. contoso.com. |
Sertifika sabitleme. Bir PEM yapıştırıldığında LDAPS
yalnızca o sertifikaya ve ona zincirlenen sertifikalara
güvenir; ana makine adı denetimi gevşetilir (güveni imza sağlar). Tek
bir PEM her iki DC’ye de hizmet eder; bu nedenle birincil ve ikincil
DC’lerin farklı sertifikaları varsa, tek bir DC’nin sertifikası yerine
veren CA’yı (örneğin kurumsal kök CA) yapıştırın. PEM yoksa DC
sertifikası, sunucunun zaten güvendiği bir CA’ya (genel CA’lar ve
kurulumda ADA_EXTRA_CA_CERTS olarak verilen kurumsal CA
paketi) zincirlenmeli ve URL’deki ana makine adıyla eşleşmelidir. TLS
1.2 veya üzeri gereklidir; sertifika hataları asla yok sayılmaz.
Birden çok etki alanı veya orman
Bağlantı alanları varsayılan etki alanını tanımlar. Domains → Additional domains altında + Add domain, kendi DC’leriyle başka bir etki alanı veya orman ekler. Her satır, Test connection sonrasında bir sınama rozeti (OK, degraded veya failed) ve kaldırmak için bir çöp kutusu simgesi gösterir.
| Alan (her ek etki alanı için) | Notlar |
|---|---|
| NetBIOS name | ör. EMEA; en fazla 15 karakter. NetBIOS
veya DNS adı zorunludur. |
| DNS name | ör. emea.contoso.com. Bir ad yalnızca bir etki alanı
tarafından kullanılabilir. |
| LDAPS URL — primary DC / secondary DC (optional) | Yukarıdakiyle aynı kurallar (yalnız ldaps://). |
| Base DN | Zorunlu. |
| Service account (bind DN / UPN) | Zorunlu; o etki alanına ait bir hesap. |
| Service account password | Yeni etki alanı için zorunlu; boş bırakmak saklananı korur. |
| User search filter | Boş = varsayılan etki alanıyla aynı süzgeç. |
| DC certificate (PEM) | Boş = varsayılan etki alanıyla aynı sertifika. |
Kurallar:
- Makineler, ajanlarının bildirdiği NetBIOS adı, DNS adı veya DNS sonekine göre bir etki alanıyla eşleştirilir; hiçbiriyle eşleşmeyen makine varsayılan etki alanını kullanır. Windows ajanları 1.3.83 ve sonrası kullanıcının SID’ini de bildirir; böylece kullanıcı SID ile aranır ve iki etki alanındaki aynı kullanıcı adı asla karıştırılmaz.
- Konsola oturum açma:
DOMAIN\userveyauser@dns.nameetki alanını seçer. Yalın bir kullanıcı adı tam olarak bir etki alanında bulunmalıdır. - Grup ve kullanıcı hedefleri SID olarak saklanır; bu nedenle etki alanı eklendiğinde politika gruplarının değişmesi gerekmez.
- Ormanlar arası güven (yabancı güvenlik sorumluları) üzerinden verilen grup üyelikleri değerlendirilmez; her kullanıcının grupları kullanıcının kendi etki alanında okunur.
- Test connection her etki alanını sınar ve her birinin sonucunu kendi satırının altında bildirir.
Bağlantı sınaması sonuçları
| İleti | Anlamı |
|---|---|
| LDAPS connection OK; service account verified. | Tek DC yapılandırılmış; bağlanma ve base DN okuma başarılı. |
| LDAPS connection OK. No admin role targets are set yet — configure them in … | Çalışıyor, ancak henüz kimsenin konsol rolü yok. |
| Failover ready — Primary DC (…): OK · Secondary DC (…): OK | Her iki DC de yanıt veriyor. |
| Only one domain controller answers — failover is NOT available: … | Oturum açma çalışıyor; diğer DC incelenmelidir. System’de uyarı olarak gösterilir. |
| No DC reachable — … | Hiçbir DC yanıt vermiyor. |
| Domain controller unreachable (…) / refused the connection / timed out | Ağ, güvenlik duvarı veya LDAPS 636’da dinlemiyor. |
| DNS lookup failed for … | DC adını ve sunucunun DNS’ini denetleyin. |
| TLS certificate of … is not trusted — paste the DC certificate (PEM) … | DC sertifikasını veya veren CA’yı sabitleyin. |
| Service account sign-in rejected by … — check the bind DN/UPN and its password. | Hizmet hesabı kimlik bilgileri yanlış. |
Sınama, yan paneldeki değerleri kullanır (boş parolalar saklanan parolalara geri döner); böylece kaydetmeden önce sınayabilirsiniz. Bağlantı zaman aşımı DC başına 8 saniyedir. Her sınama, AD bileşeninin System kaydına yazılır.
Davranış
- Save hemen uygulanır; değişiklikler bir sonraki oturum açmada etkili olur. Kaydetme anında bir sağlık denetimi başlatır.
- Sağlık: bağlantı her 5 dakikada bir, her Save
sonrasında ve bir AD oturum açma dizine ulaşamadığında denetlenir. Durum
ve geçmiş Administration → System ve
Status sayfalarında gösterilir. Kopan bağlantı
ad_connection_lost, yeniden kurulan bağlantıad_connection_restoredyazar (uyarı kategorisi Service health). - Yük devretme: ikincil DC yalnızca birincile erişilemediğinde denenir. Bir DC’den gelen yanlış parola yanıtı kesindir ve başka bir DC’de yeniden denenmez.
- Politika grupları için grup çözümlemesi: ajan sinyallerinde (heartbeat) sunucu, oturum açmış kullanıcının grup SID’lerini çözümler ve yaklaşık 10 dakika (±%10) önbellekte tutar; böylece bir AD grup değişikliği makinelere yaklaşık 11 dakika içinde ulaşır. Aynı anda en fazla dört sorgu çalışır. Yerel hesaplar ve etki alanına katılmamış makineler asla AD grubu almaz.
- DC kesintisi: makineler, sunucu yeniden başlatmaları dahil, son bilinen AD gruplarını korur; böylece AD’ye hedeflenmiş politika grupları Default’a düşmez. Bir etki alanında art arda üç sorgu hatasından sonra o etki alanındaki sorgular 60 saniye duraklatılır. Grupları hiç çözümlenmemiş bir makine, DC yanıt verene kadar yedek grubunda kalır.
- Kesinti sırasında konsola oturum açma: AD hesapları oturum açamaz (…Active Directory could not be reached, so directory accounts cannot sign in right now.); yerel hesaplar, Local password sign-in ayarı ne olursa olsun acil durum (break-glass) hesapları olarak çalışmaya devam eder (bölüm 6.8). DC’ye erişilemezken yalnız AD’de bulunan kullanıcıların başarısız denemeleri kilitlemeye sayılmaz.
- Devre dışı bırakma ve silme: satır anahtarı AD ile oturum açmayı ve grup çözümlemesini devre dışı bırakır, ancak yapılandırmayı korur. Delete yapılandırmayı kaldırır; herhangi bir AD grubu veya kullanıcısının hâlâ bir konsol rolü varken reddedilir (önce Users → Active Directory access altında bunları kaldırın). Her iki durumda da makineler en son çözümlendikleri AD gruplarını korur.
- Değişen her alanı listeleyen denetim olayı
directory_config_changed(parolalar veya sertifika içerikleri asla yazılmaz).