15.3 Denetim kaydı (Audit Log)
Activity → Audit Log, tüm denetim kayıtlarını en yeniden başlayarak sayfa başına 100 kayıt olarak listeler. Tüm süzme işlemleri sunucuda geçmişin tamamı üzerinde çalışır; bu nedenle “N matching records” ve sayfa sayısı süzülmüş kümenin tamamını ifade eder.
Sayfanın iki alt sekmesi vardır: Audit Log (burada anlatılan) ve Server-held labels (bölüm 15.3.9).
15.3.1 Her satırda gösterilenler
| Sütun | İçerik |
|---|---|
| # | Özet zincirindeki sıra numarası. |
| Time | Sunucunun kaydı aldığı zaman, yapılandırılmış saat diliminde (tam UTC zaman damgası araç ipucunda). |
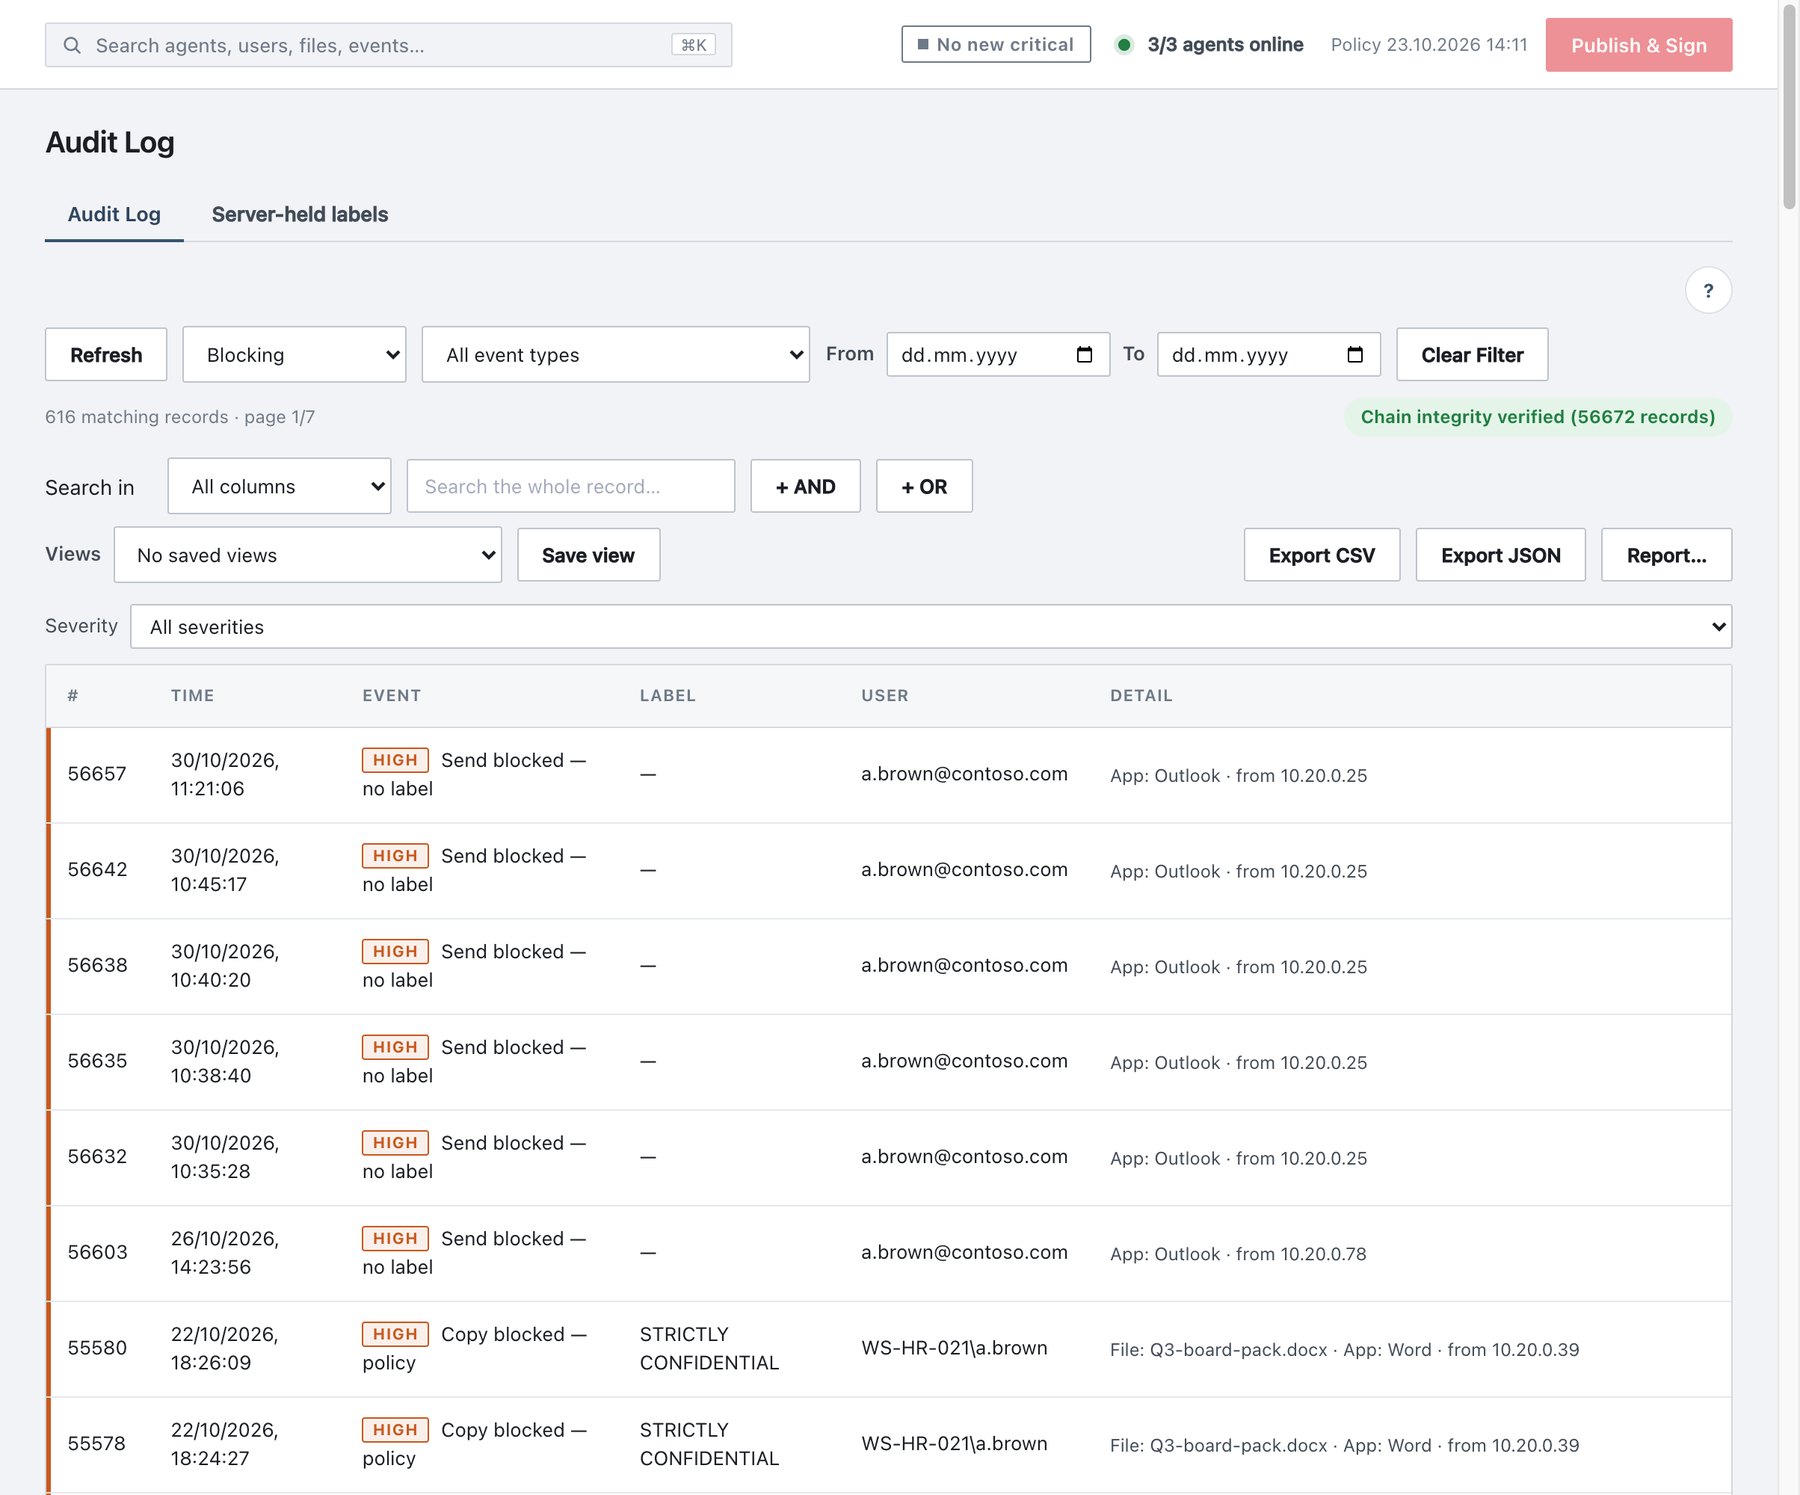
| Event | Önem etiketi (Critical / High / Medium / Low / Info) ve olayın görünen adı, ör. Save blocked — no label. |
| Label | Etiket adı ya da Etiket Alt etiket. Bir kayıt yalnızca etiket kimliği taşıyorsa ad güncel politikadan çözülür; çözülemeyen kimlik Unknown label olarak gösterilir (ham GUID’ler hiçbir zaman gösterilmez). |
| User | İşlemi yapan: kim yaptı. Konsol eylemlerinde bu yöneticidir; üzerinde işlem yapılan nesne Detail sütununda Target: olarak görünür. |
| Detail | Geri kalan her şey, sabit bir sırayla: Target, File (ad/yol; araç ipucu tam yolu gösterir), Item (posta konusu), App, oturum açma yöntemi ve hata nedeni, ek, “Active Directory unreachable”, rol, kaynak IP (from …), hizmet, TLS ayrıntıları (kapsam, CN, düzenleyen, bitiş tarihi, SHA-256 parmak izi, anahtar türü), komut, kaynak ajan, trace: kodu, rule:, suggested: etiket (korundu/değiştirildi), posta kuralı, YZ belge türü ve puanı, kaplama boşluğu (off screen: Ns), always-on watermark, oturum, ileti; ayrıca bulgu özeti (IBAN×3 veya Rule (AI: payroll 98%)), maskelenen yüzeyler (body, subject), bir politika yayınının değişiklik satırları (Rule added: IBAN) ve gerekçe. |
Detail metni, CSV dışa aktarmalarının ve PDF raporlarının Detail sütununu yazan aynı sunucu işleviyle üretilir; böylece bir kayıt üç yüzeyde de aynı biçimde okunur.
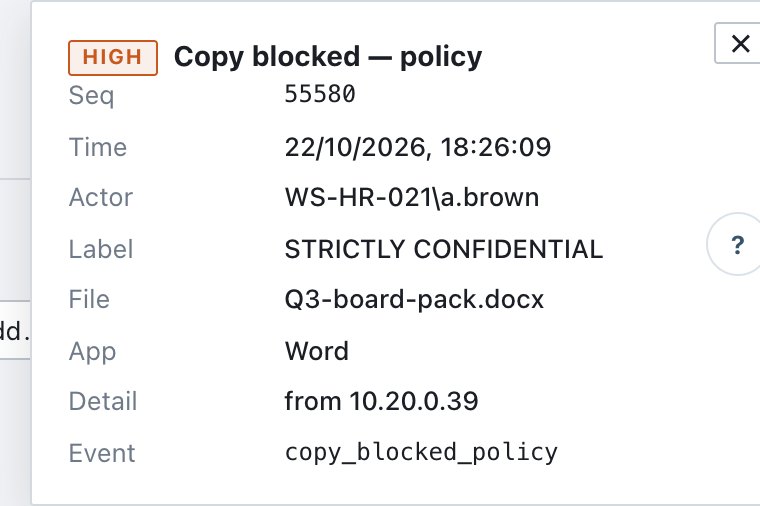
Bir satıra tıklamak Event details bölmesini açar: Seq, Time, Actor, Label, File, her biri kendi satırında tüm ayrıntı alanları, Justification ve ham Event id. Kapatmak için satıra yeniden ya da ✕’e tıklayın.
15.3.2 Süzgeçler
| Denetim öğesi | İşlevi | Değerler / notlar |
|---|---|---|
| Refresh | Sayfayı yeniden yükler ve zinciri yeniden doğrular. | — |
| Category | 12 kategoriden biriyle sınırlar. | All categories (varsayılan) veya bir kategori. |
| Event type | Tek bir olayla sınırlar. Liste, kayıtta gerçekten geçen olaylardan oluşturulur; kategoriye göre gruplanır ve her birinin kayıt sayısı gösterilir. | All event types (varsayılan). Aşağıdaki nota bakın. |
| From / To | Tarih aralığı (yapılandırılmış saat dilimindeki takvim günleri). Uçlardan biri boş olabilir. | boş |
| Day: çipi | Tek günlük bir ayrıntı inişinden gelindiğinde görünür. ✕ kaldırır. | — |
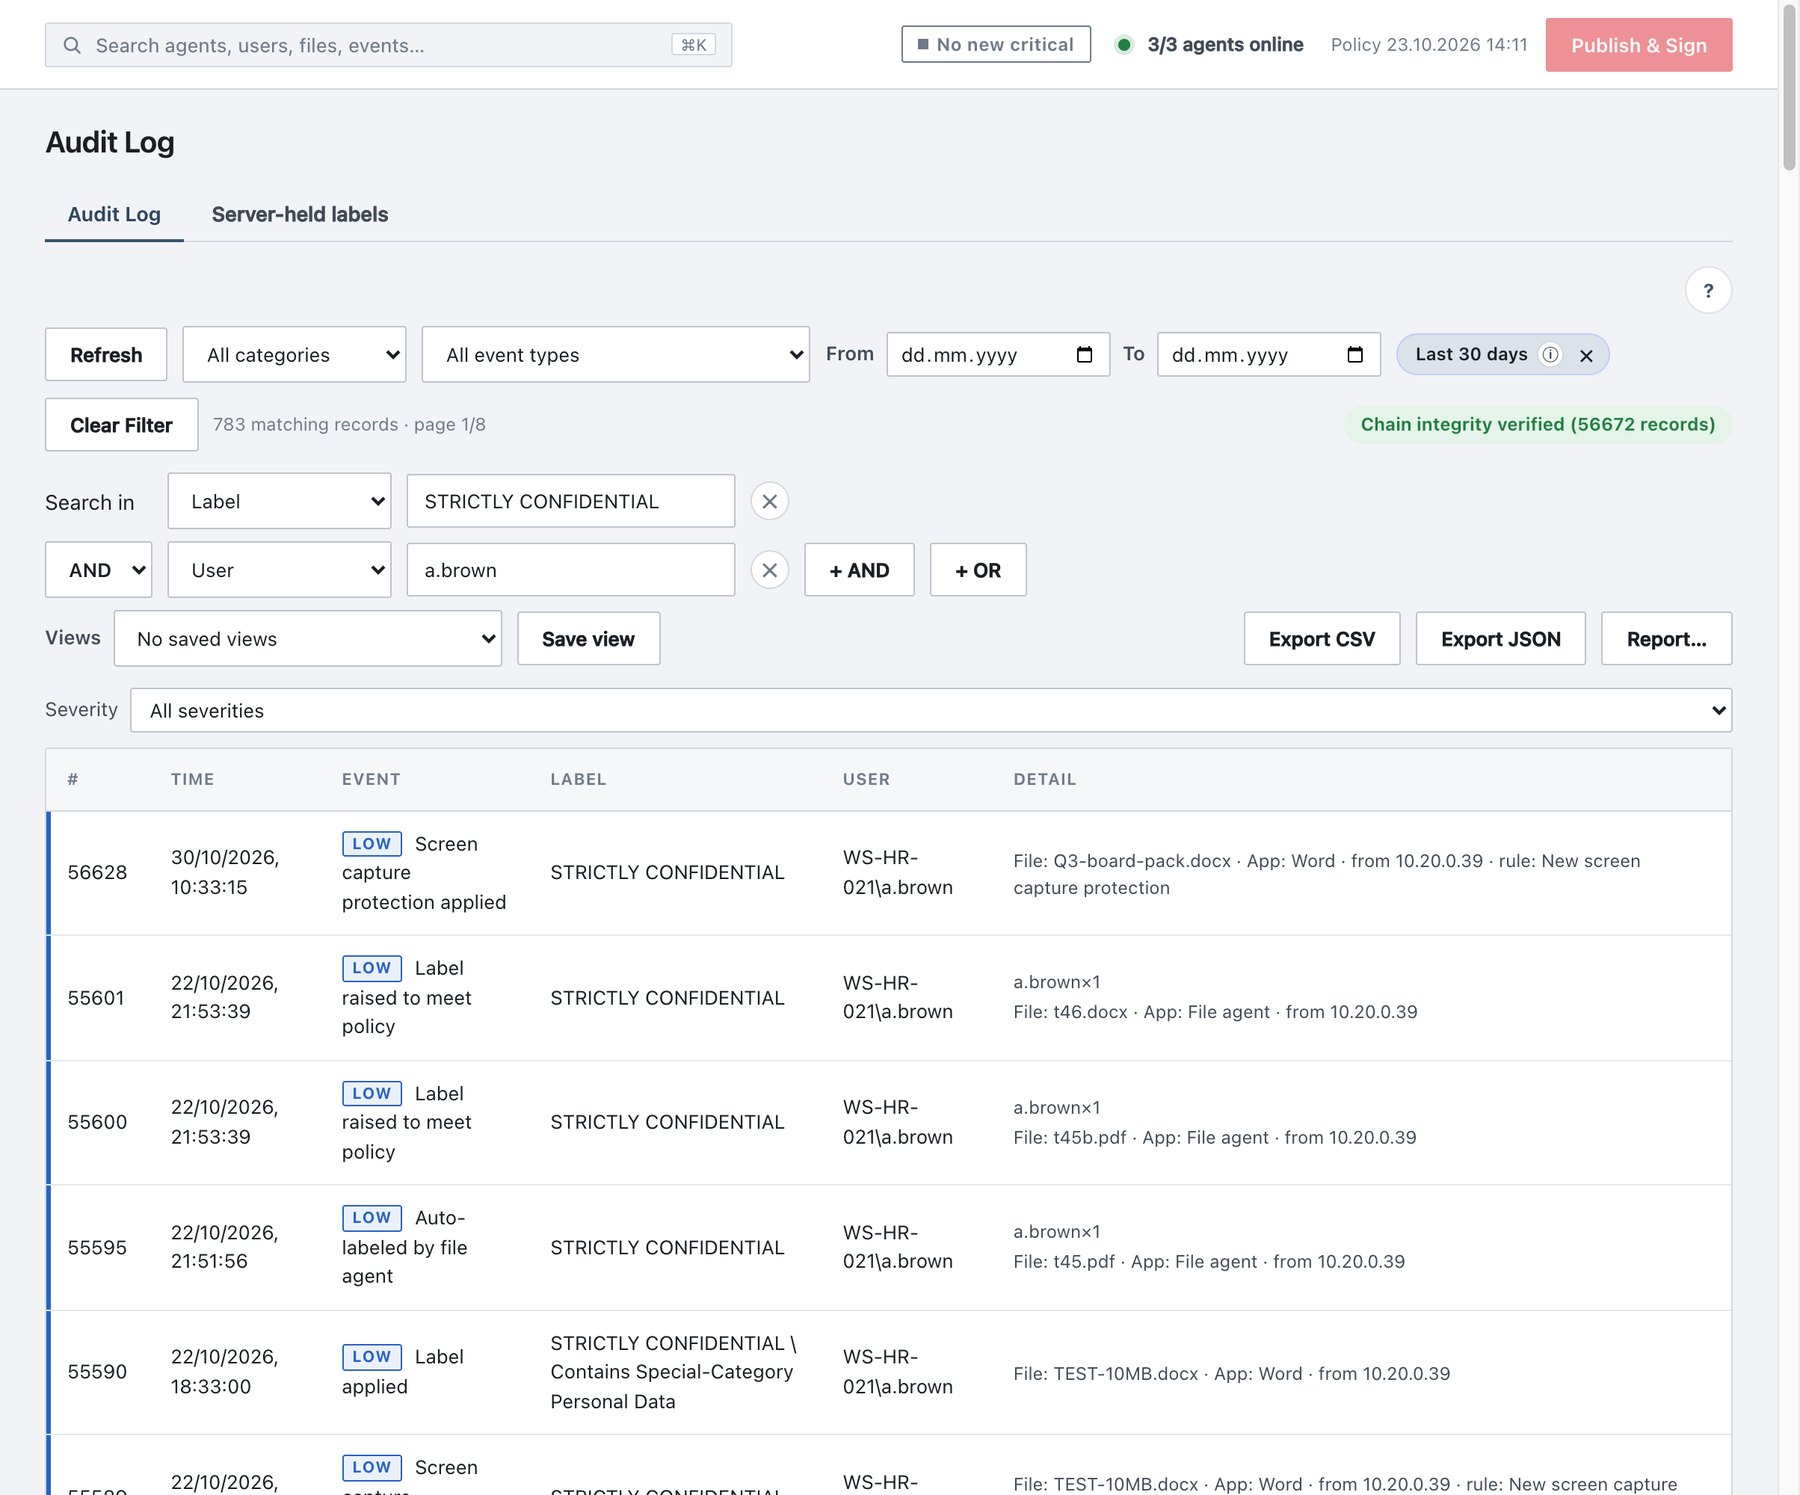
| Last 30 days çipi | From ve To boşken arama yazıldığında görünür: arama son 30 günle sınırlanır. ✕ All time’a geçirir. | aramalar için varsayılan |
| Clear Filter | Kategori, olay, önem düzeyi, tarih ve aramayı sıfırlar. | herhangi bir süzgeç ayarlıyken gösterilir |
| Severity | Tek bir önem düzeyiyle sınırlar. | All severities (varsayılan), Critical, High, Medium, Low, Informational. Önem düzeyi seçmek kategori süzgecini geçersiz kılar. Informational, Administration kategorisini seçer. |
15.3.3 Arama (Search in, AND / OR)
Search in satırı bir veya daha fazla koşul oluşturur. Her koşul bir sütun ve bir metinden oluşur; eşleşme “içerir” biçimindedir.
| Search in | Aranan alanlar | Yer tutucu metin |
|---|---|---|
| All columns | Kaydın tamamı | Search the whole record… |
| User | labeledBy, by, username, user, targetUsername | User name (e.g. CLIENT\Administrator)… |
| Event | olay kimliği | Event id (e.g. save_blocked)… |
| Label | labelName, subLabelName, labelId | Label or sub-label name… |
| File | fileName, filePath, itemName (posta konusu) | File name, path or mail subject… |
| Machine | host, hostname, sourceAgent, machine | Host name, machine or agent… |
| IP | ip | Source IP… |
| Rule | ruleName | Classification rule name… |
| Trace code | traceCode | 6-character watermark code… |
Koşulları birleştirmek için:
- İlk satırı doldurun.
- Başka bir koşul eklemek için son satırdaki + AND veya + OR’a tıklayın, sütununu ve metnini seçin. İşleç, eklenen her satırda ayrı ayrı değiştirilebilir.
- Bir satırı ✕ ile kaldırın.
AND, OR’dan daha sıkı bağlar: Label contains “Confidential” AND User contains “j.smith” OR Rule contains “IBAN” ifadesi (Label ∧ User) ∨ Rule anlamına gelir. Sunucu, her biri en fazla 200 karakter olan en fazla 20 koşul kabul eder. Liste, yazmayı bıraktıktan 0,3 saniye sonra yeniden sorgulanır.
Dile duyarlı eşleştirme. Her karşılaştırmanın iki tarafı da Unicode olarak normalleştirilir (NFC) ve büyük/küçük harf farkı kaldırılır; noktalı/noktasız i ayrımı da gözetilmez (İ, I, ı, i birbiriyle eşleşir). Bu nedenle bir macOS ajanının bildirdiği dosya adı (ayrıştırılmış Unicode) Windows’ta yazılan aynı adla eşleşir; “ISTANBUL”, “İstanbul” ve “istanbul” birbiriyle eşleşir. Saklanan kayıtlar asla değiştirilmez — yalnızca karşılaştırma normalleştirilir, böylece özet zinciri etkilenmez.
Yazdırılmış veya fotoğraflanmış bir iz kodunu bulma. Search in → Trace code’u seçip kodu yazın (ya da ⌘K paletine yazın). Eşleşen Print traced veya Screen watermark shown kaydı kullanıcıyı, makineyi, belgeyi ve yazdırmalarda yazıcıyı ve sayfa sayısını gösterir.
15.3.4 Kayıtlı görünümler
Görünüm, geçerli süzgeci bir adla saklar.
- Bir süzgeç ayarlayın (süzgeç ayarlanana kadar Save view devre dışıdır).
- Save view’a tıklayın ve bir ad girin (en fazla 60 karakter).
- Daha sonra Views → Select a saved view… ile uygulayın; Delete view… ile silin (onay ister).
| Kural | Değer |
|---|---|
| Görünürlük | Kişisel — her kullanıcı yalnızca kendi görünümlerini görür. Denetçiler de görünüm kaydedebilir. |
| Aynı ad | O addaki mevcut görünümünüzün üzerine yazar. |
| Sınır | Kullanıcı başına 50 görünüm. |
| Saklananlar | Kategori, olay türü, tarih/başlangıç/bitiş ve arama koşulları. |
Kayıtlı görünümler bir raporun kapsamı olarak da uygulanabilir (bölüm 15.4).
15.3.5 Zincir bütünlüğü
Araç çubuğunun sağ ucu, liste her yüklendiğinde çalıştırılan özet zincirinin tam doğrulamasının sonucunu gösterir:
- Chain integrity verified (N records) — her kayıt hâlâ bir öncekine bağlıdır.
- CHAIN BROKEN — record #N (possible tampering!) — bir kayıt ürünün dışında değiştirildi veya silindi. Bu durum ayrıca Audit chain break uyarısını (bölüm 15.5) tetikler ve Administration → Status sayfasındaki Audit chain kartını BROKEN durumuna getirir.
Eski kayıtlar saklama süresi temizliğiyle (Administration → Settings → Database, varsayılan 1 yıl) silindiğinde sunucu bir zincir çapası tutar; böylece kalan kayıt bu çapadan itibaren doğrulanmaya devam eder.
15.3.6 Dışa aktarma
Export CSV ve Export JSON, yalnızca
görünen sayfayı değil, geçerli süzgeçle eşleşen kayıtların
tamamını indirir (etkinse varsayılan 30 günlük arama
penceresi dâhil). Dosya sunucudan akış olarak gelir; sunucu işletmecisi
bir sınır koymadıkça (ortam değişkeni
ADA_EXPORT_MAX_RECORDS) satır sınırı yoktur.
| CSV | JSON | |
|---|---|---|
| Dosya adı | ada-audit-YYYY-MM-DD-HH-MM-SS.csv |
ada-audit-YYYY-MM-DD-HH-MM-SS.json |
| Kodlama | BOM’lu UTF-8, ; ayırıcı, CRLF — Excel’de doğrudan doğru
karakterlerle açılır |
UTF-8 |
| İçerik | 29 sütun: Seq, Time (zone), Event id, Event name, Category, Severity, Label, Label id, Sub-label, User, Target, Machine, File / item, Path, Item, Application, Sign-in, Reason, IP, Channel, Rule, Trace, Justification, Service, Command, Agent, Details, Detail, Chain hash | Saklanan ham kayıtlar (sıra, alınma zamanı, kayıt gövdesi, zincir
özeti) ve hesaplanan severity |
| Kullanım | Elektronik tablo analizi | Kanıt, SIEM’e aktarma |
- CSV’deki zamanlar yapılandırılmış saat dilimindedir; JSON UTC’yi korur.
- Channel, kaydın imzalı bir ajandan mı
(
agent) yoksa bir Office web eklentisi görev bölmesinden mi (web) geldiğini gösterir. =,+,-,@, sekme veya CR ile başlayan hücre değerlerinin önüne'eklenir; böylece elektronik tablo programları bunları formül olarak çalıştırmaz.- Her dışa aktarma bir
audit_exportedkaydı yazar (kim, biçim, sayı, süzgeç). - Report…, Reports sayfasını Audit Log Extract önceden seçilmiş olarak ve geçerli kategori, olay türü, arama koşulları ve tarihler aktarılmış hâlde açar; böylece aynı veri PDF olarak indirilebilir, e-postayla gönderilebilir veya zamanlanabilir. (Önem düzeyi aktarılmaz.)
15.3.7 Diğer sayfalardan ayrıntı inişi
Overview’daki, üst çubuktaki kritik çipteki ve ⌘K paletindeki tıklamalar Audit Log’u önceden ayarlanmış bir süzgeçle açar. Hazır süzgeç olağan süzgeç değerleri ve çipler olarak görünür; bunları ✕ veya Clear Filter ile kaldırın.
15.3.8 Roller ve saklama süresi
- Denetçiler (salt okunur) kayıtları okuyabilir, süzebilir, dışa aktarabilir ve kişisel görünüm kaydedebilir.
- Saklama süresi: saklama penceresinden eski kayıtlar
zamanlamaya göre temizlenir. Administration → Settings →
Database altında yapılandırılır (varsayılan 1 yıl, en fazla 5
yıl; Purge now parolanızı ister; her temizlik
audit_retention_purgedyazar).
15.3.9 Sunucuda tutulan etiketler
Activity → Audit Log → Server-held labels, etiketi dosyanın içine yazılamayan dosyaları listeler (örneğin sahip parolasıyla korunan bir PDF). Etiket sunucuda, dosyanın içerik özetine göre anahtarlanarak saklanır ve ajanlar bunu yerel önbelleklerinden zorlar.
| Sütun | İçerik |
|---|---|
| File | Dosya adı (araç ipucu: içerik özeti). Birebir aynı kopyalar tek bir girdiyi paylaşır. |
| Label | Güncel politikadaki etiket ve alt etiket. |
| Reason | Etiketin neden gömülemediği. |
| Size, Classified by, Updated | Dosya boyutu, dosyayı sınıflandıran kullanıcı, son değişiklik. |
Liste salt okunurdur; girdiler yalnızca ajanlardan gelir. Ada bulunmayan bir makinede açılan kopya etiket taşımaz. Refresh listeyi yeniden yükler.