
6.7 Syslog
Administration → Settings → Syslog. Ada’nın kayıtlarını bir veya daha fazla syslog sunucusuna (SIEM) iletir. İletim Alerts sayfasından bağımsızdır: bir uyarı kategorisi açık olsun ya da olmasın, her denetim kaydı eşleşen her sunucuya iletilir.
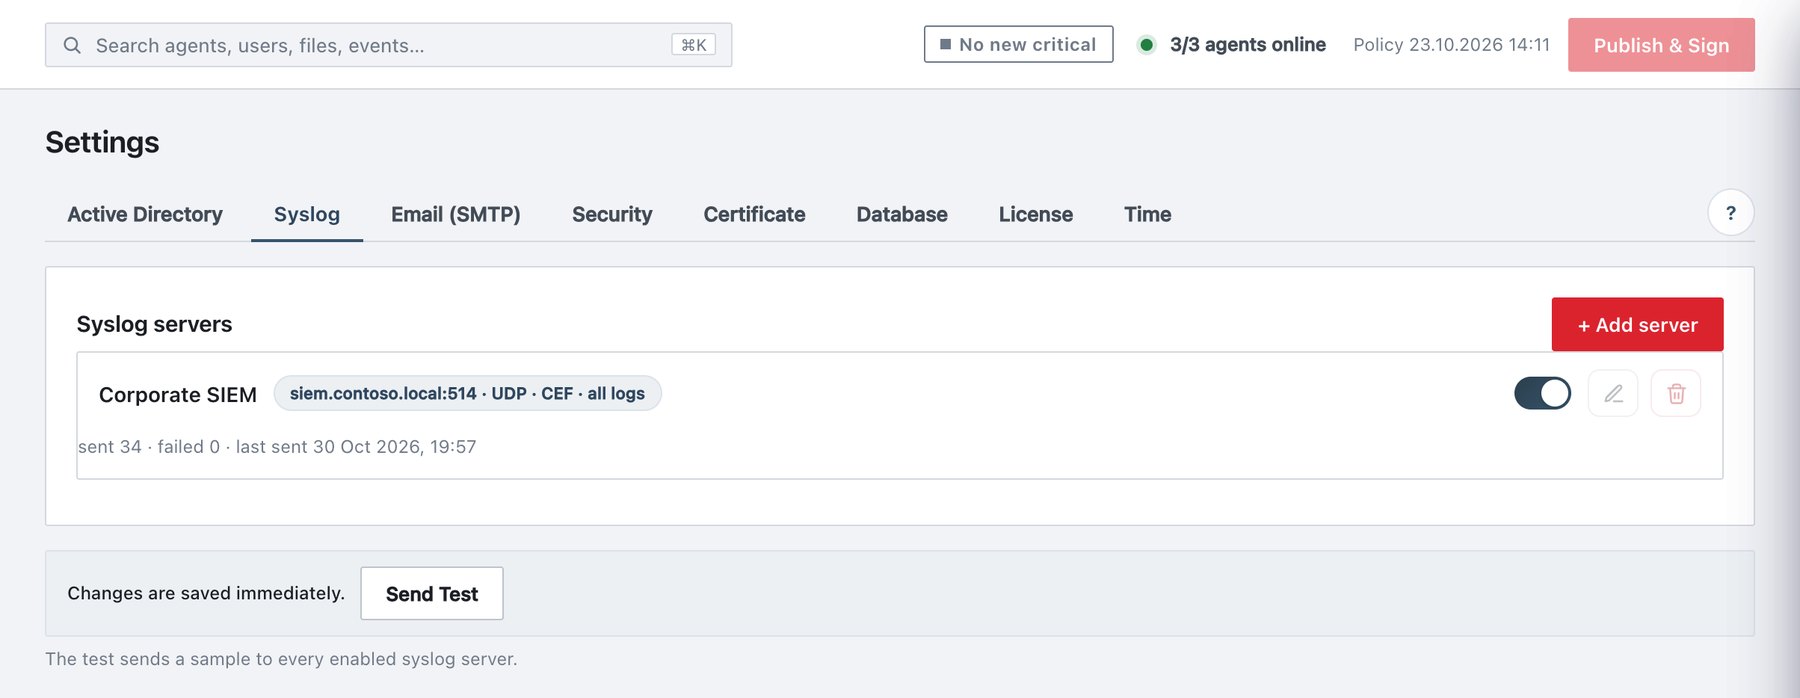
Sayfada görünenler
+ Add server düğmesi ve sunucu başına bir satır içeren Syslog servers kartı:
- Ad (veya ana makine ya da Unnamed server).
- Özet rozeti:
host:port · UDP|TCP|TCP+TLS · CEF|RFC3164 · all logs | N events. - Uygun olduğunda disabled, no host ve N failed rozetleri.
- Bir açma/kapama anahtarı (A disabled server receives nothing), Edit, Delete.
- Teslim satırı (yalnız yöneticiler):
sent N · failed N · last sent … · last error: … (time); API hizmetinin son başlatılmasından bu yana sayılır ve her 30 saniyede bir yenilenir.
Kartın altında: Changes are saved immediately., Send Test ve sunucu başına sınama sonucu.
Sunucu ekleme
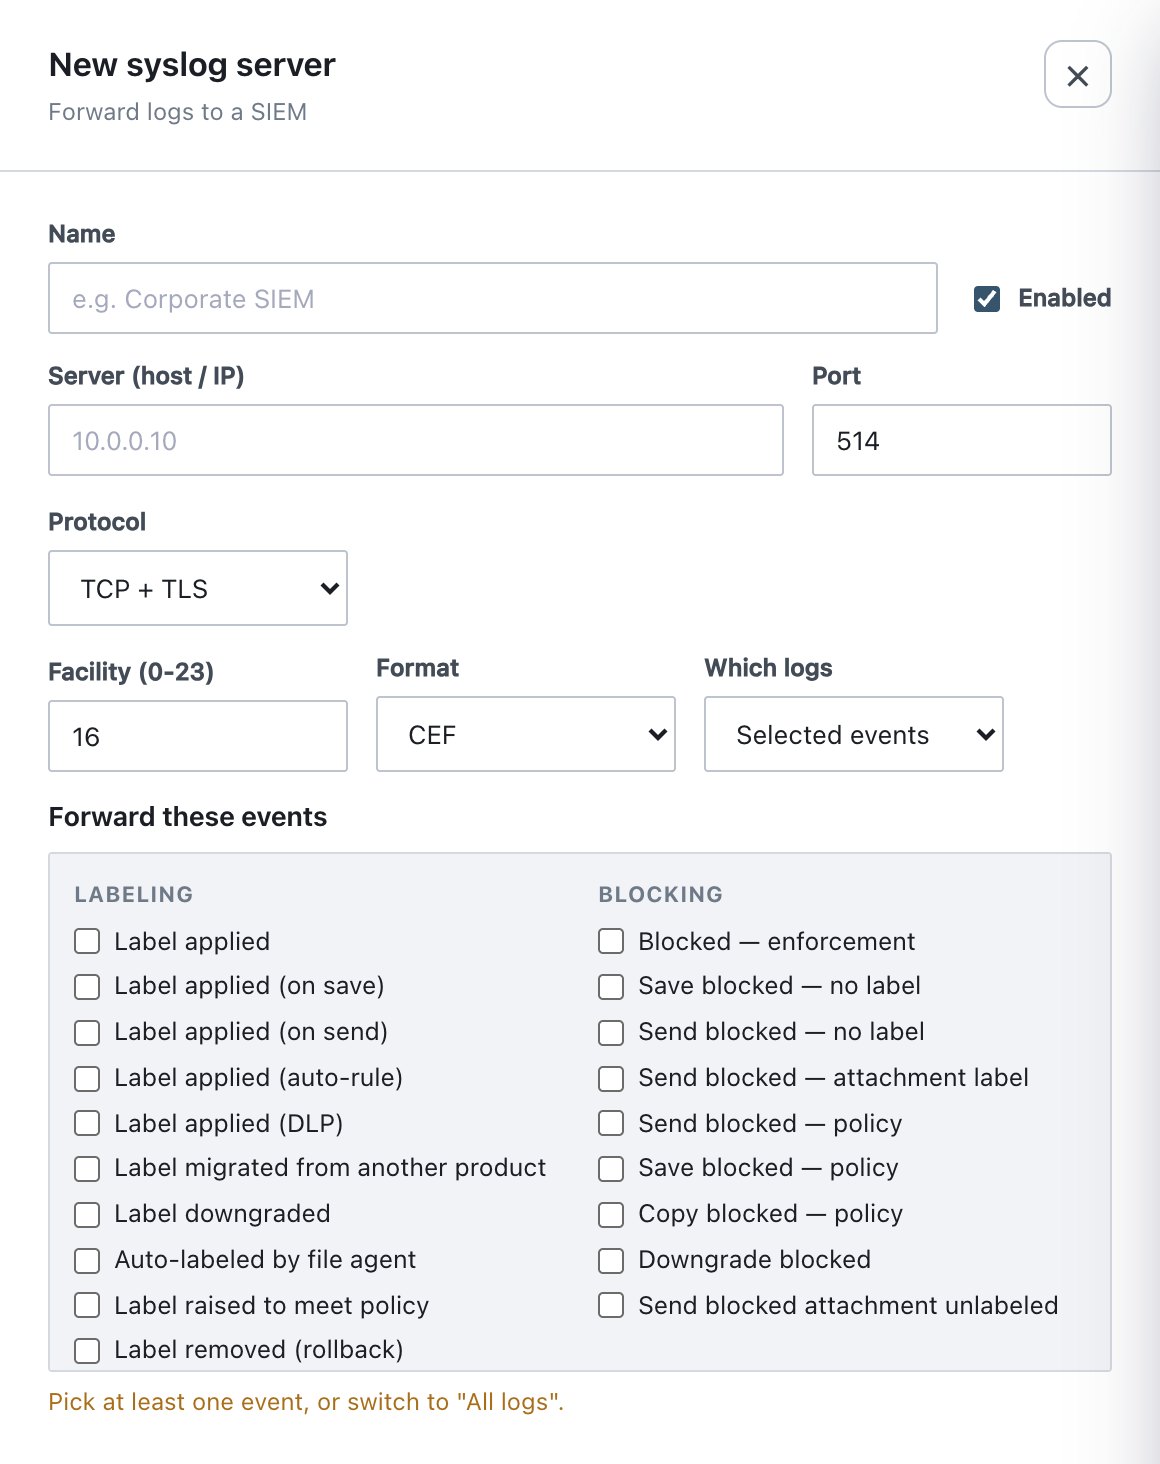
- + Add server’a tıklayın. New syslog server paneli açılır.
- Aşağıdaki alanları doldurun.
- Kaydetmeden önce yalnızca bu sunucuya örnek göndermek için paneldeki Test’e tıklayın.
- Save’e tıklayın (hemen uygulanır).
- Etkin tüm sunucuları sınamak için sayfadaki Send Test’e tıklayın; sonuç her sunucuyu Sent veya Failed olarak listeler (Syslog test — N of M servers OK).
| Alan | Ne yapar | Varsayılan / izin verilen değerler |
|---|---|---|
| Name | Listedeki etiket. | İsteğe bağlı, ör. Corporate SIEM. |
| Enabled | Devre dışı sunucular hiçbir şey almaz. | Açık. |
| Server (host / IP) | SIEM toplayıcısı. | Zorunlu (ana makinesi olmayan sunucu hiçbir şey almaz). |
| Port | Toplayıcı portu. | Varsayılan 514; 1–65535. |
| Protocol | Taşıma. | UDP (varsayılan), TCP, TCP + TLS. |
| Facility (0-23) | PRI değerindeki syslog facility. | Varsayılan 16 (local0). |
| Format | İleti biçimi. | CEF (varsayılan) veya RFC3164 (plain). |
| Which logs | Kapsam. | All logs (varsayılan) veya Selected events. |
| Forward these events | Olay seçici (yalnız Selected events); Labeling, Blocking, Detection, AI classification, Content warnings, Masking, Printing & screen watermark, Security & tamper, Agent errors, Administration, Agent operations, License, System olarak gruplanmıştır. | En az bir olay seçin veya All logs’a geçin. |
Taşıma ayrıntıları
| Protokol | Davranış |
|---|---|
| UDP | Bağlantısız; teslim onayı yoktur. Sınamalar ve 15 dakikalık denetim yalnızca “dinleyen yok” veya “ana makineye erişilemiyor” durumlarını algılayabilir. Alındığını SIEM’de doğrulayın. |
| TCP | Kalıcı bağlantı, satır başına bir ileti (satır sonu çerçeveleme). Bağlantı kopukken sunucu başına 1000 iletiye kadar kuyruğa alınır; yeniden bağlanma 60 saniyeye kadar artan aralıklarla denenir; bağlanma zaman aşımı 4 saniye. |
| TCP + TLS | TCP gibi, TLS ile. SIEM sertifikası her zaman doğrulanır. Özel CA
sertifikasına yalnızca o CA kurulumda eklenmişse
(ADA_EXTRA_CA_CERTS) güvenilir; denetimi atlamak için
konsolda bir anahtar yoktur. |
İleti biçimleri
Her iletinin bir RFC 3164 başlığı vardır:
<PRI>Mmm dd hh:mm:ss ada-api <message>; burada
PRI = facility × 8 + önem derecesi. İletideki denetim karakterleri
boşlukla değiştirilir (araya satır enjekte edilemez).
RFC3164 (plain) gövdesi:
[Ada] <name> (user: <user>): <message>.
CEF gövdesi:
CEF:0|Ada|Ada Data Classification|1.0|<signature>|<name>|<cef-severity>|rt=<ms> suser=<user> act=<event> msg=<message>
| CEF alanı | İçerik |
|---|---|
| Device Vendor / Product / Version | Ada / Ada Data Classification /
1.0 |
| Signature ID | Denetim olayı kimliği, ör. admin_login_failed,
security_config_changed |
| Name | Denetim olayları için olay kimliği. İzleme olayları için kısa bir
başlık: TLS certificate, Disk space, Container
status change. Sınama iletisi test_alert / Ada
test alert kullanır. |
| Severity | Syslog önem derecesinden eşlenir (aşağıdaki tablo). |
rt |
1970’ten (UTC) bu yana milisaniye cinsinden zaman. |
suser |
Eylemi yapan kullanıcı (etiketleyen kullanıcı, yönetici veya
kayıttaki kullanıcı adı); izleme olayları için system,
bilinmiyorsa ?. |
act |
Olay kimliği. |
msg |
Denetim olayları için olay kimliği; izleme olayları için okunabilir bir açıklama. |
Başlıkta \ ve |; uzantı değerlerinde
\, = ve satır sonları kaçışlanır.
Önem derecesi eşlemesi
| Syslog önem derecesi | CEF | Olaylar |
|---|---|---|
| 2 critical | 10 | audit_chain_broken, license_expired,
tls_cert_expired |
| 3 error | 8 | Lisans olayları, engellenen eylemler, güvenlik ve kurcalama
olayları, ajan hataları, backup_failed,
ai_training_failed; 7 gün içinde süresi dolacak
sertifikalar; konteyner hataları |
| 4 warning | 6 | agent_offline, konteyner uyarıları,
tls_cert_expiring (≤ 30 gün), disk_low (<
%15 boş), ai_type_deleted |
| 5 notice | 5 | tls_cert_ok, disk_ok, sınama
iletileri |
| 6 informational | 3 | Diğer her şey: etiketleme, algılama, yönetim,
agent_online vb. |
All logs, her denetim kaydını ve şu izleme olaylarını kapsar: konteyner durum değişiklikleri, denetim zinciri kırılmaları, ajanların çevrim dışı/çevrim içi olması, sertifika süre dolumu kademeleri ve disk alanı.
Davranış
- Başarısız bir teslim, syslog’u System’de hemen DOWN
olarak işaretler; 15 dakikalık denetim düzelmeyi doğrular. Geçişler
service_down/service_restoredyazar (hizmet Syslog). - Teslim durumu ayrıca System’de (sağlık paneli ve Syslog kaydı) ve Status’ta görünür.
- Değişiklikler, eklenen, kaldırılan ve değiştirilen sunucuları
adlandıran
alert_config_changedyazar.